
目次
本記事のポイント
- AIエージェントの利用増加により、従来のID管理では対応が難しい「身元不明問題」とセキュリティリスクが生じています。
- Microsoft Entra Agent IDは、AIエージェントに固有のデジタルIDを付与し、人間に準じた厳格なアクセス制御と監査を実現します。
- Agent IDの導入により、情報漏洩リスクの低減やコンプライアンス強化、ゼロトラスト原則の適用といったAIガバナンスの確立につながります。
- 導入時には既存システムとの連携やポリシー設計の複雑性、運用コストといった課題があり、段階的な導入と継続的な見直しが重要です。
1. AIエージェントの台頭と新たな「ID管理」の必要性
1.1 業務現場で広がるAIエージェントの利用実態
生成AIの進展は、企業の業務現場に大きな変革をもたらしています。データ分析の自動化、顧客対応の効率化、プログラミング支援、さらには経理や人事といったバックオフィス業務の自動実行まで、特定のタスクに特化した「AIエージェント」の利用が急速に広がっています。クラウドサービスに組み込まれたAI機能や、RPAツールと連携して自律的に動作するAIエージェントは、従業員の生産性向上に貢献し、今や企業活動を支える存在となりつつあります。
しかし、その一方で、従業員が個別に契約したSaaSのAI機能を利用したり、手軽なスクリプトとしてAIエージェントを導入したりする「シャドーAI」の問題も顕在化しています。情シス部門がすべてのAIエージェントの利用実態を把握しきれていない状況は、潜在的なセキュリティリスクを増大させる要因です。これらのAIエージェントは、人間ユーザーと同じように、あるいはそれ以上に企業の情報資産にアクセスし、処理を実行する能力を持つため、その利用状況を可視化し、適切に統制することが急務となっています。
1.2 人間とは異なるAIエージェントの「身元不明問題」
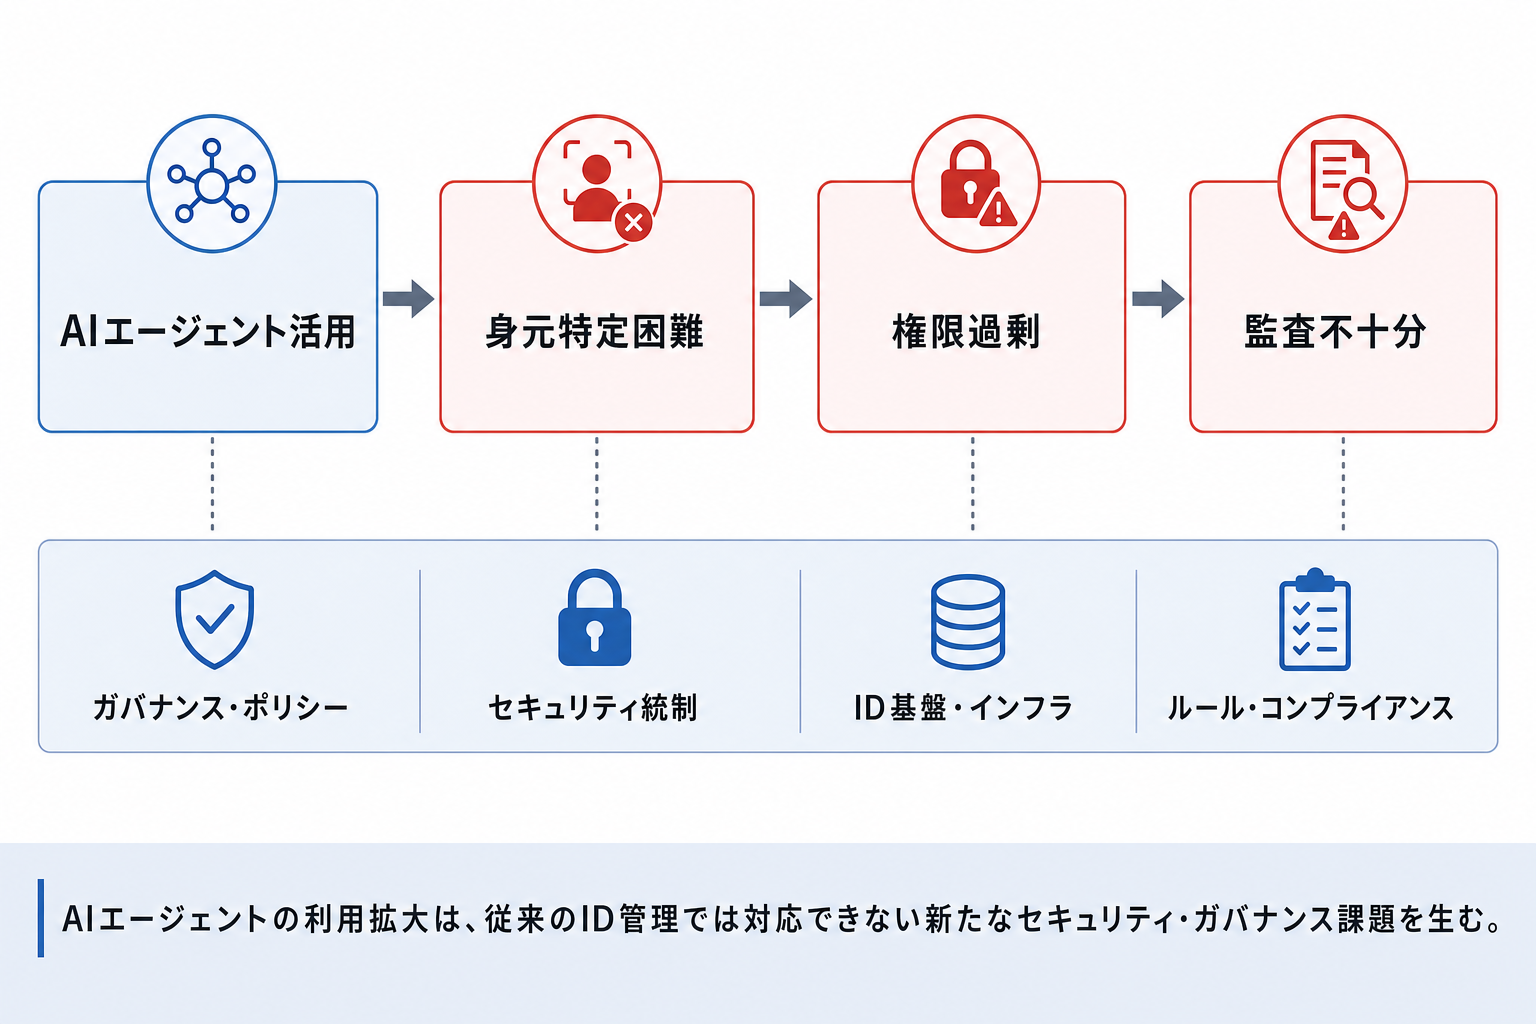
従来のITシステムにおけるID管理は、基本的に人間ユーザーを対象として設計されてきました。しかし、AIエージェントは人間とは根本的に異なる特性を持つため、この枠組みでは対応が困難です。AIエージェントは、特定の個人に紐づかないサービスアカウントやAPIキーを利用してシステムにアクセスすることが一般的です。これにより、複数のAIエージェントが同じ資格情報を使って動作するケースや、汎用的なアカウント名でアクセスログが記録されるケースが頻繁に発生します。
この「身元不明問題」は、セキュリティとガバナンスの観点から深刻な課題を引き起こします。例えば、あるシステムログに「ServiceAccount-01がデータベースから機密情報を削除した」と記録されても、それがどのAIエージェントによる操作なのか、どのような目的で実行されたのかを特定することは極めて困難です。結果として、問題が発生した場合に責任の所在が曖昧になり、原因究明や再発防止策の立案を阻害します。AIエージェントの操作を人間と同様に監査・追跡するためには、個別のAIエージェントを識別できる一意の「身元」、すなわちデジタルなIDが不可欠です。
1.3 アクセス制御と監査の難しさ:情シスの新たな懸念
AIエージェントの身元が不明確であるという問題は、情シス部門にとって、アクセス制御と監査において新たな懸念を生み出します。従来のロールベースアクセス制御(RBAC)では、人間の役職や職務に応じたロールを割り当てることが一般的でしたが、AIエージェントの多様な役割や機能にきめ細かくフィットさせるのは容易ではありません。例えば、顧客対応AI、データ分析AI、経理処理AIでは、それぞれアクセスすべき情報やシステムが全く異なるにもかかわらず、汎用的なサービスアカウントを使用している場合、過剰な権限を付与せざるを得ない状況に陥りがちです。
過剰な権限付与は、セキュリティホールとなり、意図しない情報漏洩やデータ改ざん、削除のリスクを高めます。また、AIエージェントごとに異なるデータアクセス要件に対応できないため、最小権限の原則を適用することも困難です。さらに、身元が不明なAIエージェントのアクセスログだけでは、コンプライアンス要件(GDPR、SOX法など)を満たす詳細な監査証跡を確保できません。セキュリティインシデントが発生した場合、フォレンジック調査の障害となり、企業としての信頼性に関わる重大な問題に発展する可能性があります。情シスは、この新たな課題に対し、既存の仕組みでは限界があることを認識し、専用のソリューションの導入を検討する必要があります。
2. Microsoft Entra Agent IDとは何か?その基本概念
2.1 AIエージェントに「デジタルな社員証」を与える仕組み
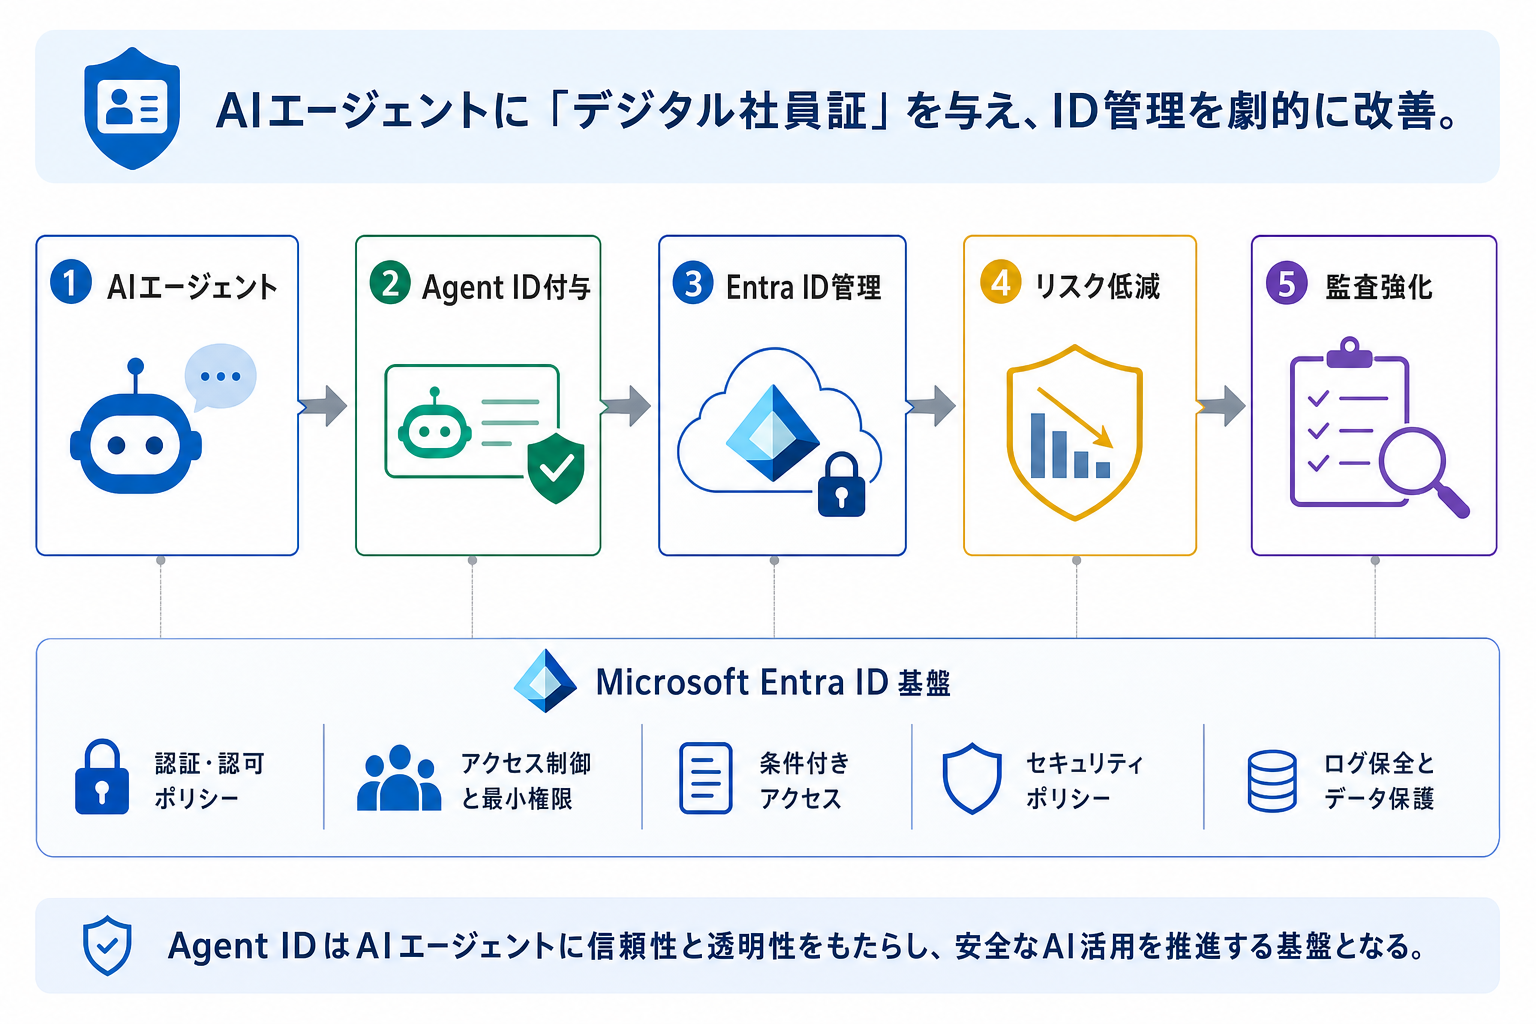
Microsoft Entra Agent IDは、AIエージェントに一意の「デジタルな社員証」を与えるための仕組みです。人間ユーザーが個別のIDを持つように、企業内で稼働するAIエージェントの各インスタンスにも固有のデジタルIDを付与し、Microsoft Entra ID(旧Azure AD)の基盤上で安全に管理します。
具体的には、AIエージェントを構成するアプリケーションやサービス(例えばAzure Functions、Azure Kubernetes Service、Virtual Machinesなどで動作するAIコンポーネント)に対し、Entra IDが発行する一意の識別子を紐付けます。これはAzureのManaged IdentityやWorkload Identityといった技術を活用することで、パスワードやAPIキーなどの資格情報をコード内に記述することなく、安全にID情報を管理し、自動的に認証情報として利用できる環境を構築します。この一意のAgent IDが付与されることで、各AIエージェントは明確な「身元」を持ち、どのAIが、いつ、どこにアクセスし、何を行ったかを正確に追跡・管理できるようになります。これにより、従来のサービスアカウントの使い回しによるリスクを排除し、信頼性の高いAI運用が可能になります。
2.2 従来のMicrosoft Entra ID(旧Azure AD)との連携と違い
Microsoft Entra Agent IDは、従来のMicrosoft Entra IDが提供する堅牢な認証・認可基盤の上に構築されています。このため、情シス担当者は、人間ユーザーのID管理と同じ統一された管理コンソールやツールを使って、AIエージェントのIDも管理できます。
ただし、対象が「人間」ではなく「非人間エンティティ」である点で、従来のID管理とは異なります。人間ユーザーがユーザー名とパスワード、多要素認証(MFA)などを用いた対話型認証を行うのに対し、AIエージェントはプログラム的、あるいはバックグラウンドでシステムにアクセスするため、非対話型認証の仕組みが中心となります。Agent IDはEntra ID内の「オブジェクト」として管理され、人間ユーザーアカウントと同様に、セキュリティグループへの所属やロールの割り当てが可能です。これにより、既存のEntra ID環境を拡張する形で、AIエージェントのIDをセキュアに管理し、統一的なガバナンスを適用できます。
2.3 Agent IDが解決する認証と認可の課題
Microsoft Entra Agent IDの導入により、従来のAIエージェント運用における認証と認可の主な課題が解決されます。
第一に、サービスアカウントや共有APIキーの利用に伴うセキュリティリスクを大幅に軽減できます。これらの共有資格情報は、漏洩した場合に影響範囲が広がりやすく、どのAIエージェントが悪用されたのかを特定することも困難でした。Agent IDは、各AIエージェントに一意の識別子を付与するため、たとえ資格情報が悪用されたとしても、影響範囲を限定し、原因究明を容易にします。
第二に、堅牢な認証と最小権限の原則に基づくきめ細やかな認可を実現します。Entra IDの認証基盤を活用することで、AIエージェントに対しても条件付きアクセスのような高度なセキュリティポリシーを適用できる可能性があります。これにより、AIエージェントがリソースへアクセスする際に、その身元だけでなく、アクセス元のIPアドレスや利用状況のリスクスコアに基づいて動的な認可判断を行うことが可能になります。
第三に、全ての操作ログにAgent IDが記録されるため、透明性が向上し、詳細な監査証跡を生成できます。これにより、「どのAIエージェントが、いつ、どのデータにアクセスし、どのような操作を行ったか」を明確に追跡できるようになり、セキュリティインシデント発生時のフォレンジック調査やコンプライアンス対応に貢献します。Agent IDは、従来の課題であった「誰が何をしたか分からない」「権限の範囲が広すぎる」といった問題を根本的に解決するソリューションです。
AIエージェントへの最小権限付与の要点
- 目的の明確化: 各AIエージェントの業務目的と機能範囲を詳細に定義する。
- リソースの識別: AIエージェントがアクセスするデータ、システム、APIを全て洗い出す。
- 権限の粒度: 読み取り、書き込み、削除など、操作の種類を最小限に限定する。
- カスタムロールの活用: 汎用的なロールではなく、エージェント専用のカスタムロールを設計する。
- 定期的なレビュー: 定期的に権限を見直し、不要な権限は速やかに剥奪する。
3. なぜAIエージェントにも「社員証」(Agent ID)が必要なのか?
3.1 意図しない情報漏洩リスクへの対応
AIエージェントが企業の情報資産にアクセスする際、適切なIDと権限管理がなければ、意図しない情報漏洩の危険性を高めます。例えば、複数のAIエージェントでサービスアカウントを使い回し、そのアカウントに広範なアクセス権限が付与されている場合、エージェントの誤動作や設定ミス一つで、本来アクセスすべきではない機密情報が外部に送信されたり、不適切な形で共有されたりすることがあります。また、AIエージェント自体に脆弱性があった場合、それが悪用されることで、過剰な権限を持つAIエージェントを通じてシステム全体への不正アクセスが生じる可能性も考えられます。
Microsoft Entra Agent IDは、各AIエージェントに一意のIDを付与し、そのIDに対して必要最小限のアクセス権限(Least Privilege)を厳格に割り当てることで、この課題に対応します。これにより、仮に特定のAIエージェントに問題が生じたとしても、その影響範囲を限定し、他の機密情報への不正アクセスを防ぎます。例えば、顧客対応AIには顧客情報データベースへの参照権限のみを与え、データの書き込みやエクスポートは許可しないといった設定が容易になります。さらに、Agent IDを用いたアクセスログを継続的に監視することで、不審なアクセスパターンを早期に検知し、情報漏洩の兆候を早期に検知し、未然に防ぐ手段となります。
3.2 責任の所在を明確にするための監査証跡
企業活動において、全ての操作には責任が発生します。AIエージェントによる自動化が進む中で、もしAIの操作が原因で問題が発生した場合、「どのAIエージェントが責任を負うのか」という問いに明確に答えられなければ、企業信頼の低下や、法的・倫理的な問題につながる可能性があります。従来のID管理では共有のサービスアカウントが利用されるため、特定のAIエージェントの操作を区別して追跡することは困難であり、責任の所在を明確にすることが課題として残ります。
この課題に対し、Microsoft Entra Agent IDは解決策を提供します。各AIエージェントに固有のIDが付与されることで、そのエージェントが行う全てのシステムアクセスやデータ操作が、詳細な監査ログとして記録されます。このログには、「どのAgent IDが、いつ、どのようなリソースにアクセスし、どのような変更を加えたか」という情報が含まれるため、問題発生時には迅速かつ正確に原因となったエージェントを特定できます。これにより、経理業務を自動化するAIエージェントが誤って不正な取引を承認してしまった場合でも、どのAIが、いつ、誰の指示でその操作を行ったかをログから特定し、責任の所在を明確にすることが可能です。これは、SOX法、HIPAA、GDPRなどのコンプライアンス要件への対応に不可欠な機能です。
3.3 コンプライアンスと内部統制の強化
AIエージェントの利用拡大は、データプライバシー、情報セキュリティ、公正な意思決定に関する既存のコンプライアンス要件に新たな課題をもたらします。特に、個人情報保護法やGDPRのようなデータプライバシー規制においては、「誰が個人情報を処理したか」という処理主体を明確にすることが求められています。AIエージェントが個人情報を扱う場合、そのAIエージェントが正規の処理主体として識別され、そのアクセスが適切に統制されていることを証明できる必要があります。
こうしたコンプライアンス要件を満たす技術基盤として、Microsoft Entra Agent IDは機能します。各AIエージェントに一意のIDを付与することで、データへのアクセス履歴を正確に記録し、規制当局への説明責任を果たせるようになります。また、内部統制の観点からも、Agent IDは「職務分掌」の原則をAIエージェントに適用できるようになります。特定のAIエージェントにのみ特定の業務とデータアクセスを許可することで、不正や誤操作のリスクを低減し、企業全体の内部統制を強化します。これにより、金融や医療など、厳格な規制が課される業界でも、AIエージェントの導入と運用を安全に進められる環境が整います。
3.4 過剰な権限付与によるセキュリティホール防止
AIエージェントの開発・運用においては、利便性や手軽さを優先するあまり、セキュリティ上の重要な原則である「最小権限の原則(Least Privilege)」が守られず、過剰な権限が付与されてしまうケースが見受けられます。例えば、開発段階でテストのために与えられた広範な権限がそのまま本番環境で残存してしまったり、複雑な権限設定を避けるために「全権限」を付与してしまったりする誘惑は多く存在します。また、複数のAIエージェントが共有のサービスアカウントを使用している場合、一つのエージェントに付与された権限が他のエージェントにも流用され、意図しないアクセスを許してしまうリスクがあります。
このような過剰な権限付与は、AIエージェントを悪用した攻撃の標的となりやすく、深刻なセキュリティリスクにつながります。この問題に対し、Microsoft Entra Agent IDは有効な対策を提供します。各AIエージェントに固有のIDを割り当て、Entra IDのロールベースアクセス制御(RBAC)や属性ベースアクセス制御(ABAC)と連携させることで、そのエージェントの業務遂行に必要最小限の権限のみをきめ細かく付与することが可能です。例えば、データ集計を行うAIエージェントにはデータベースへの「読み取り」権限のみを与え、誤って「書き込み」や「削除」を行わないように厳格に制限できます。さらに、Agent IDのライフサイクル管理機能と組み合わせることで、不要になった権限や廃止されたエージェントのIDを速やかに無効化・削除でき、潜在的なセキュリティリスクを未然に防ぎます。
4. Microsoft Entra Agent IDが実現するAIガバナンスの具体像
4.1 エージェント単位でのきめ細やかなアクセス制御
Microsoft Entra Agent IDの導入は、AIエージェントに対するガバナンスを大きく強化します。その主な機能の一つが、エージェント単位でのきめ細やかなアクセス制御です。各AIエージェントに一意のIDが付与されることで、情シスは人間ユーザーと同様、あるいはそれ以上に細かく、AIエージェントがアクセスできるリソース(データ、アプリケーション、APIなど)とその操作内容を定義できます。
Entra IDの認証・認可基盤を活用すると、AIエージェントのアクセス制御は以下のようになります。
- ロールベースアクセス制御(RBAC): AIエージェントの役割に応じたカスタムロールを作成し、必要最小限の権限を割り当てます。例えば、顧客サポートAIにはFAQデータベースの閲覧権限のみを付与し、顧客データ分析AIには匿名化された顧客データの閲覧権限のみを付与するといった具体的な制御ができます。
- グループ機能との連携: 複数のAIエージェントが共通の権限を必要とする場合、これらをEntra IDのセキュリティグループに所属させ、グループに対して権限を付与することで管理を簡素化できます。
- 条件付きアクセスポリシー: AIエージェントのアクセス元IPアドレス、時間帯、アクセスするリソースの機密性レベルなど、さまざまな条件に基づいてアクセスを許可または拒否するポリシーを設定できます。これにより、特定の機密情報には社内ネットワークからのみアクセスを許可するといった、より高度なセキュリティ対策が実現します。
このようなきめ細やかなアクセス制御を実装することで、AIエージェントの誤動作や悪用によるリスクを抑制し、安全に活用できる環境を構築します。
Agent IDによるアクセス制御設計のポイント
- 役割の明確化: 各AIエージェントの具体的な業務と役割を詳細に定義します。
- リソースの分類: アクセス対象となるデータやシステムの機密性レベルを分類します。
- 最小権限の原則: 業務遂行に必要な最小限のアクセス権限のみを付与します。
- 条件付きアクセス: アクセス元の環境や時間帯に応じて動的な制御を検討します。
- 定期的な見直し: AIエージェントの機能変更や廃止時に権限を更新します。
4.2 利用状況の可視化と詳細なアクティビティログ
Microsoft Entra Agent IDで認証されたAIエージェントのすべてのアクセスと操作は、Entra IDの監査ログに詳細に記録されます。この機能により、AIガバナンスにおける透明性と監査可能性が高まります。Agent IDを使えば、従来のサービスアカウントでは不明瞭だった「どのAIが、いつ、どこから、何にアクセスし、どのような操作を行ったか」が明確に可視化され、情シスはAIエージェントの行動を常に把握できます。
Entra IDの監査ログは、各Agent IDによる認証試行、リソースへのアクセス、権限変更など、詳細なアクティビティを時系列で記録します。これらのログは、SIEM(Security Information and Event Management)ツールと統合すると、リアルタイムでの監視や異常検知、アラート設定ができます。例えば、通常はアクセスしないデータソースへのアクセスや、短時間での大量アクセスなど、不審なアクティビティパターンをAIエージェント単位で検出し、セキュリティチームに即座に通知する運用が実現できます。これにより、セキュリティインシデントの早期発見と迅速な対応が可能になるだけでなく、コンプライアンスレポートの生成や内部監査の際にも、AIエージェントの行動を裏付ける証拠として活用できます。
4.3 ライフサイクル管理:生成から廃棄までの統制
AIエージェントのセキュリティを長期的に維持するには、そのIDが生成されてから、権限が付与され、利用状況が監視され、そして最終的に不要になった際に安全に廃棄されるまでの一連のライフサイクルを統一的に管理する必要があります。Microsoft Entra Agent IDは、このIDライフサイクル管理をEntra ID上で実施できます。
AIエージェントをデプロイする際、Entra IDは各エージェントに自動で一意のAgent IDを発行し、適切な権限を割り当てます。これにより、手動によるID発行や権限付与のミスを削減し、導入プロセスのセキュリティと効率性を高めます。また、AIエージェントの機能変更やプロジェクトの終了に伴い、割り当てられた権限を定期的に見直したり、不要になったAgent IDを無効化・削除したりするプロセスも、Entra IDの管理機能を通じて簡単に行えます。これにより、廃止されたAIエージェントのIDや、不要になったにもかかわらず残存している権限(いわゆる「ゾンビアカウント」)による潜在的なセキュリティリスクを防ぎます。例えば、期間限定のキャンペーン用AIエージェントに対し、キャンペーン終了日と同時にAgent IDを自動失効させる設定を行うことで、アクセス権限を完全に剥奪し、継続的な管理負荷を軽減します。
4.4 ゼロトラスト原則に基づく信頼性の確保
今日のサイバーセキュリティの基盤となっている「ゼロトラスト」原則は、「何も信頼しない、常に検証する」という考え方に基づいています。この原則は、人間ユーザーだけでなく、AIエージェントのような非人間エンティティにも適用すべきです。Microsoft Entra Agent IDは、このゼロトラスト原則をAIエージェントに適用するための基盤を提供します。
Agent IDを活用することで、AIエージェントは自身が許可されたリソースにアクセスする際に、毎回その身元と権限が検証されるようになります。これは、たとえ社内ネットワークからであっても、すべてのアクセスリクエストを潜在的な脅威として扱い、厳格に認証・認可を行うという考え方です。Entra IDの条件付きアクセスポリシーをAgent IDと組み合わせると、AIエージェントのアクセス元の場所、リソースの種類、検出されたリスクスコアなど、さまざまなコンテキストに基づいてリアルタイムで動的なアクセス判断ができます。例えば、特定の機密データにアクセスしようとするAIエージェントが、通常と異なるクラウド環境やIPアドレスからアクセスを試みた場合、条件付きアクセスによりアクセスをブロックしたり、追加の認証を要求したりする設定が可能です。これにより、AIエージェントに対しても多層的なセキュリティ対策を実現し、企業のデジタル資産に対する信頼性を確保します。
5. 導入・運用における実務的な考慮点と課題
5.1 既存システムとの連携と影響範囲
Microsoft Entra Agent IDの導入は、既存のITインフラストラクチャとAIエージェントの実行環境に広範な影響を及ぼします。そのため、事前の詳細なシステムアセスメントと影響範囲の特定が必要です。
まず、AIエージェントがアクセスする全てのシステムを棚卸しする必要があります。これには、Microsoft 365などのクラウドサービス、SaaSアプリケーション、オンプレミスのデータベースや基幹システムが含まれます。現在、これらのシステムへのアクセスにAPIキーや共有サービスアカウントを利用しているAIエージェントは、Agent IDへの移行パスを慎重に検討しなければなりません。特に、外部のSaaSやオンプレミスシステムがEntra IDベースの認証をサポートしていない場合、Agent IDからのアクセスを仲介するゲートウェイやプロキシの実装が必要になることもあります。
次に、AIエージェント自身のデプロイ方法とホストプラットフォームも考慮する必要があります。Azure FunctionsやAzure Kubernetes ServiceなどのAzure PaaS環境で動作するAIエージェントであれば、Managed IdentityやWorkload Identityを容易に利用してAgent IDを実装できます。しかし、VM上で動作するカスタムアプリケーションや、別のクラウド環境、オンプレミス環境で稼働するAIエージェントの場合、認証メカニズムの改修や、Entra IDとの連携方法の設計が必要となる可能性があります。既存アプリケーションのコード改修が必要となるケースも考えられるため、開発チームとの密接な連携が求められます。
Agent ID導入時の既存システム連携確認項目
- AIエージェントの棚卸し: 稼働中のAIエージェントとアクセス先システムを全てリストアップ
- 現在の認証方法: 各AIエージェントが利用している認証メカニズム(APIキー、共有アカウントなど)を確認
- Entra ID連携の可否: アクセス先システムがEntra ID認証をサポートしているか確認
- ホスト環境の考慮: AIエージェントのホスト環境(PaaS, VM, オンプレミスなど)に合わせた実装方法を検討
- 改修コストの見積もり: Agent ID移行に伴うアプリケーションコードの改修要否とコストを見積もり
5.2 エージェントの種類に応じたポリシー設計の複雑性
AIエージェントは、データ分析、顧客対応、業務自動化など、その役割や機能が極めて多様です。この多様性が、きめ細やかなアクセス制御ポリシーの設計を複雑にします。全てのAIエージェントに一律のポリシーを適用することは現実的ではなく、個々のエージェントの特性、アクセスするデータの機密性、業務における重要度に応じて、個別最適化されたポリシーを設計する必要があります。
例えば、人事情報を扱うAIエージェントと、公開されているウェブサイトの情報を収集するAIエージェントでは、アクセス権限の厳格さや条件付きアクセスの設定が大きく異なります。情シスは、各AIエージェントの業務目的を深く理解し、それに基づいて必要最小限の権限セットを定義する作業が求められます。このプロセスは、開発部門やビジネス部門との密接な連携なしには実現できません。
どこまでAIに任せ、どこから人間の承認を必要とするかの線引きも、ポリシー設計の重要な側面です。例えば、経費申請を自動化するAIエージェントの場合、申請データの読み取りとシステムへの書き込み権限は必要ですが、財務情報全体の閲覧や人事データベースへのアクセスは許可すべきではありません。一定金額以上の申請や特定の取引先への支払いについては人間による承認を必須とする、といった条件付きアクセスルールを設定すると良いでしょう。こうした判断基準を明確にするため、情シス部門は、開発部門やビジネス部門と連携し、定期的なワークショップの開催や、権限定義のための共通テンプレートの活用を通じて、認識のすり合わせを行うことが重要です。意見対立が生じた場合は、リスク評価とビジネスへの影響度を客観的に示すことで、建設的な議論を促進します。
シャドーAIエージェントへの対応も課題です。情シスが把握していないAIエージェントに対しては、まずその存在を特定し、組織のセキュリティポリシーに則ったポリシーを適用させる必要があります。このため、ポリシー設計は一度行ったら終わりではなく、AIエージェントの機能変更や追加、廃止に応じて継続的に見直し、更新していくプロセスが求められます。
5.3 運用コストとリソースの確保
Microsoft Entra Agent IDの導入と運用には、単にライセンス費用だけでなく、さまざまなコストとリソースが発生します。そのため、これらを事前に正確に見積もり、適切な予算と人員を確保することがプロジェクト成功に繋がります。
まず、Microsoft Entra IDの利用料金体系、特にWorkload IDに関連するライセンス費用を確認する必要があります。次に、初期設定、ポリシー設計、既存システム改修にかかるプロジェクト費用が見込まれます。これには、情シス担当者の人件費に加え、必要に応じて外部のコンサルティング費用や技術者費用が含まれるでしょう。
導入後も、運用フェーズにおいて継続的なコストが発生します。AIエージェントの利用状況の監視、監査ログの分析、セキュリティインシデントへの対応、ポリシーの定期的な見直しと更新には、専門知識を持つIT人材が必要です。これらのタスクは自動化できる部分もありますが、最終的な判断や複雑な設定には人間の介入が必要です。社内に適切なスキルを持つ人材が不足している場合は、既存メンバーのリスキリングプログラムを実施したり、初期導入フェーズでは外部コンサルタントを活用し、徐々に社内リソースへ移管したりするなどの戦略的な対応も検討します。
情シスは、これらの直接的なコストだけでなく、Agent ID導入によって得られる情報漏洩リスクの低減、監査対応工数の削減、コンプライアンス違反による罰則回避といった間接的なメリットも含めて、ROI(費用対効果)を評価し、経営層に説明する責任があります。ROI評価では、情報漏洩が発生した場合の損害額やブランドイメージ低下のリスク、監査対応にかかる時間とコストの削減効果などを具体的に試算し、Agent IDがもたらす長期的な価値を経営層に提示します。
5.4 組織文化と従業員の理解促進
Microsoft Entra Agent IDの導入は、技術的な側面だけでなく、組織全体の文化と従業員の協力が求められるプロジェクトです。特に、AIエージェントを開発・利用するビジネス部門や開発者にとって、新しいセキュリティポリシーや運用ルールは、これまでの開発プロセスや業務フローに変更を求める可能性があります。このような変化に対して、組織全体の理解と協力を得られなければ、導入は頓挫するリスクがあります。
情シス部門は、単に技術的な要件を押し付けるのではなく、AIエージェントのガバナンスがなぜ必要なのか、Agent IDがどのようなメリットをもたらすのかを、関係者に対して丁寧に説明し、啓蒙活動を行う必要があります。例えば、AIエージェント開発者に対しては、Agent IDの利用を義務化するだけでなく、その設計思想や安全な利用方法に関する教育を提供し、権限設計のベストプラクティスを共有することが求められます。
また、シャドーAIエージェントの報告・登録を促すためのインセンティブを設計したり、情シス部門と開発部門・ビジネス部門の間で、ガバナンスに関する継続的なコミュニケーションチャネルを確立したりすることも有効です。組織全体として「AIガバナンスはAI活用を推進するための土台である」という意識を醸成することが、Agent ID導入の成功を左右します。
6. Microsoft Entra Agent IDの導入ステップとベストプラクティス
6.1 現状のAI利用状況とリスクの評価
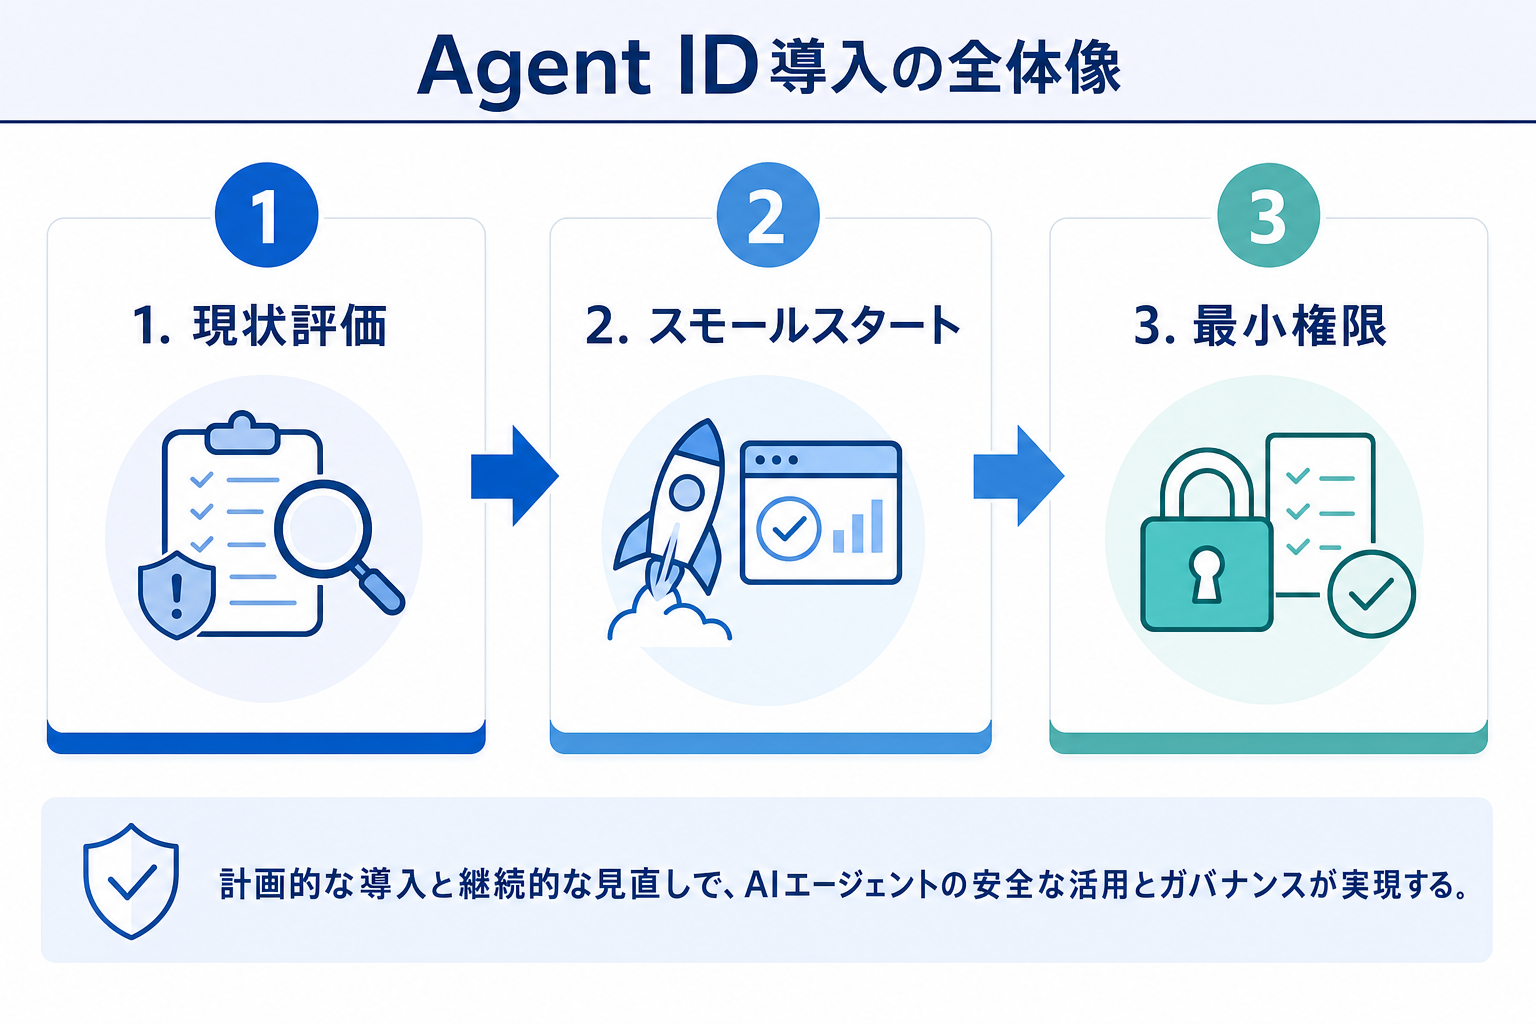
Microsoft Entra Agent ID導入の最初のステップは、自社におけるAIエージェントの現状を正確に把握し、潜在的なリスクを評価することです。この評価は、単なる導入計画の策定に留まらず、組織全体のAI活用戦略におけるセキュリティ基盤を築く上で欠かせません。
まず、組織内で現在稼働している、または導入が計画されている全てのAIエージェントを棚卸しし、リストアップします。これには、クラウドサービスに組み込まれたもの、オンプレミスで独自に開発されたもの、さらには従業員が個別に利用している可能性のあるシャドーAIエージェントまで含めます。次に、各AIエージェントの機能、業務目的、アクセスするデータやシステム、情報の機密性レベルを詳細に特定します。現在利用している認証・認可方法(APIキー、共有サービスアカウントなど)を洗い出し、それらがもたらす情報漏洩、不正アクセス、コンプライアンス違反といった潜在的なセキュリティリスクを評価します。このリスク評価に基づいて、どのAIエージェントからAgent IDを適用すべきか、優先順位を決定します。高リスクなAIエージェントや、機密情報にアクセスするAIエージェントから優先的に導入を進めることで、組織全体のセキュリティレベルを効率的に高められます。情シス部門は、ビジネス部門や開発部門と連携し、このプロセスの主導とAIエージェント台帳・リスクマップの構築を進めます。
6.2 スモールスタートからの段階的導入アプローチ
Agent IDの導入は、一度に全てのAIエージェントに適用するのではなく、スモールスタートから段階的に適用範囲を拡大する方法を推奨します。これにより、リスクを最小限に抑えながら、導入・運用における知見を効果的に蓄積し、組織への影響をコントロールできます。
最初のステップとして、比較的影響が限定的でありながら、セキュリティリスクが高いAIエージェント、あるいは新しく開発されるAIエージェントをパイロットプロジェクトの対象として選定します。このパイロット導入を通じて、Agent IDの設定手順、ポリシー設計の妥当性、ログ監視の仕組み、既存システムとの連携状況などを実際に検証します。この段階で得られた成功体験や課題、ノウハウは、その後の本格的な導入計画に大きく貢献します。例えば、特定の部署が利用する、社内システムへの読み取りアクセスのみを行うAIエージェントにAgent IDを導入し、権限設定やログ取得のプロセスを検証します。パイロットプロジェクトの成功は、設定ミス率の低減、ログ監視による異常検知の有効性、関係部署からの肯定的なフィードバックといった指標で判断できます。
パイロットプロジェクトの成功後、その知見を基に、段階的な拡大計画(フェーズ分け)を策定します。まずは特定の部門のAIエージェント、次に全社展開といった形で、適用範囲を徐々に広げます。この過程で、開発者やユーザーからのフィードバックを積極的に収集し、ポリシーや運用手順を継続的に改善するサイクルを確立することが不可欠です。既存のAIエージェントへの移行計画も、この段階的アプローチの中で慎重に進める必要があります。
6.3 アクセス権限の最小化(least privilege)の原則
AIエージェントの権限設定において、最も重要なベストプラクティスは「最小権限の原則(Least Privilege)」を徹底することです。これは、AIエージェントがその業務を遂行するために必要最小限のアクセス権限のみを付与し、それ以外の権限は一切与えないという考え方です。この原則を守ることで、AIエージェントが誤動作したり、悪意ある攻撃者に悪用されたりした場合のリスクと被害範囲を大幅に低減できます。
安易に「全権限」や「読み取り専用」といった広範な権限を付与することは避けます。Agent IDを活用することで、AIエージェントの具体的な役割に基づいてカスタムロールを作成し、必要なAPIやデータソースへのアクセス権限をきめ細かく定義できます。例えば、経費精算AIエージェントには、経費データへの書き込み権限と承認ワークフローシステムへの操作権限のみを付与し、人事情報や顧客データベースへのアクセスは一切許可しないといった厳格な設定を行います。AIエージェントにどこまで処理を任せ、どこから人間の承認を必要とするかの判断は、業務の種類とデータの機密性によって異なります。例えば、軽微な情報検索や定型的なデータ入力はAIエージェントに任せつつ、金銭の伴う処理や個人情報に関わる更新には、人間の承認プロセスを挟むといった運用フローを設計します。
一度設定した権限が永続的であるとは考えません。ビジネス要件やAIエージェントの機能変更に伴い、定期的に権限を見直し、不要になった権限は速やかに剥奪する「権限レビュー」プロセスを確立します。将来的には、「必要な時に必要なだけ」アクセス権限を付与するJust-in-Timeアクセス制御の導入も検討し、セキュリティレベルを最大化することが求められます。
6.4 定期的な監査とポリシーの見直し
Microsoft Entra Agent IDを導入し、AIエージェントのガバナンス基盤を構築した後も、その効果を維持・強化するためには、継続的な運用と改善が不可欠です。このための重要なベストプラクティスが、定期的な監査とポリシーの見直しです。
まず、Agent IDによって記録された監査ログを定期的に分析し、AIエージェントの利用状況を監視するプロセスを確立します。これには、ログ監視ツールやSIEMとの連携を活用し、通常とは異なるアクセスパターンや不審なアクティビティを自動的に検知・アラートする仕組みを構築します。例えば、月次でAIエージェントのアクセスログを分析し、通常はアクセスしない時間帯やリソースへのアクセスがあった場合に、自動でアラートを発報し、情シスチームが調査を開始する運用を設計します。
次に、AIエージェントに付与されているアクセス権限を定期的にレビューし、棚卸しを行います。ビジネス要件の変化やAIエージェントの機能変更、あるいは廃止に伴い、権限が適切であるか、不要な権限が残存していないかを確認し、必要に応じて更新します。セキュリティ脅威の状況も常に変化するため、最新の脅威インテリジェンスを収集し、既存のガバナンスポリシーや条件付きアクセスポリシーに反映させることも重要です。組織内のAI利用ガイドラインとの整合性を定期的に確認し、実態に即した運用を維持することで、AIエージェントのセキュリティとガバナンスを継続的に強化できます。情シス部門は、監査部門や各業務部門と連携し、この改善サイクルを主導する役割を担います。
7. まとめ:AIエージェントとの共存時代における情シスの役割と未来
7.1 ガバナンス確立がAI活用推進の鍵
AIエージェントの活用は、企業の生産性向上とイノベーションを加速させる強力な原動力です。しかし、その真価を最大限に引き出すには、厳格なガバナンスが確立されていることが条件となります。ガバナンスが不在のままAIエージェントの利用が拡大すれば、情報漏洩や不正アクセス、コンプライアンス違反といった重大なビジネスリスクに直面します。このようなセキュリティやコンプライアンスへの懸念は、AI活用への投資を停滞させ、ビジネス変革の障壁となる懸念があります。
Microsoft Entra Agent IDのような専用のID管理・アクセス制御基盤を活用し、AIエージェントの「社員証」を実現することで、企業はAIエージェントの行動をセキュアかつ効率的に統制できます。これにより、意図しないリスクを低減し、情報資産の安全性を確保することが可能になります。ガバナンスの確立は、AIエージェントを企業内で安全に制御できる存在と位置づけることで、企業が安心して新たなAIテクノロジーを導入し、ビジネス価値を創出する基盤を築きます。情シスは、AIエージェントの安全な活用が、経営層が求めるビジネス成果を最大化するための条件であることを明確に示し、信頼性と安心感を提供します。
7.2 情シス部門はビジネス変革の推進者へ
AIエージェントの台頭は、情シス部門の役割を大きく変革させる好機です。従来の情シスがシステムの管理者や保守者としての役割が中心であったとすれば、AIエージェントが企業活動の中心を担う時代においては、その役割は「ビジネス変革の推進者」へと進化が求められます。
Microsoft Entra Agent IDのような先進的なツールを駆使し、AIエージェントのID管理とガバナンスを確立することは、単なる技術的なタスクではありません。これは、ビジネス部門や開発部門と協働し、AI活用の安全性と有効性を両立させながら、企業全体のデジタル変革をセキュアに推進する戦略的な役割を意味します。情シス部門は、AIエージェントがもたらすリスクを適切に管理し、そのイノベーションを促進するための橋渡し役を担います。例えば、各部門からのAI導入に関する相談では、情シスは技術的な専門知識とガバナンスの視点から、AIエージェントの処理範囲(例:特定のデータの読み取り、情報提供のみ)と人間が介入すべきポイント(例:機微な情報を含む承認プロセス、例外処理の判断)に関する具体的な判断基準や運用フローの提案が求められます。このような協働を通じて、組織全体のAIリテラシーを高めるリーダーシップを発揮します。この変革期において、情シスは受け身の立場ではなく、ビジネス戦略に深く関与し、企業の成長を牽引する中心的なパートナーとしての存在感を確立できます。
7.3 AIエージェント管理の未来像と次のアクション
AIエージェントの技術は日々進化しており、その管理とガバナンスもまた、より高度化していくでしょう。将来的には、より自律的に動作し、複雑な連携を行うAIエージェントが増えるにつれて、ID管理も分散型IDや属性ベースアクセス制御の進化など、新たなパラダイムが求められるようになります。
情シス部門は、この変化の波を捉え、常に最新の動向にアンテナを張り、継続的な情報収集と技術習得に努めてください。Microsoft Entra Agent IDの活用は、その最初のステップです。本記事で得た知識を基に、まずは自社におけるAIエージェントの利用状況と潜在リスクを再確認することから始めます。次に、Microsoft Entra Agent ID導入の実現可能性を評価し、経営層や関係部門への具体的な提案資料を作成するなど、次のアクションを検討してください。
AIエージェント管理の未来を構築する上で、情シスには技術導入だけでなく、組織内のAIガバナンスロードマップの策定、継続的な運用体制とプロセスの設計といった責任があります。容易な道ではありませんが、情シスが主体的にAIエージェントの安全な活用を推進すれば、企業はセキュアな環境でイノベーションを加速させ、持続的な成長を実現できます。