
目次
本記事のポイント
- AI生成アプリの普及により、従来の実行環境ではセキュリティや運用管理に新たな課題が生じています。
- Copilot Managed Runtime(CMR)は、AIアプリ特有のセキュリティリスク、動的なリソース要件、運用管理の複雑性を解決するマネージド環境です。
- CMRは安全なサンドボックス、自動コード検証、動的スケーリング、統合モニタリング機能を提供し、AIアプリの開発と安定稼働を支援します。
- 導入を検討する際は、既存システムとの連携、費用対効果、技術者のスキルセットといった要素を具体的に評価し、計画を策定することが重要です。
1. Copilot Managed Runtimeとは?AIアプリ実行の新たな標準
1.1 AI生成アプリの普及と実行環境の課題
近年、生成AI技術の進化は目覚ましく、プログラミングアシスタントであるCopilotの普及に代表されるように、AIがコードを生成・補完する開発スタイルが主流となりつつあります。これにより、開発者はより迅速にアプリケーションを構築できるようになりました。同時に、大規模言語モデル(LLM)をはじめとするAIモデルを組み込んだ、社内向け業務自動化AIや顧客向けAIアシスタントといったAI生成アプリケーションが急速に増加しています。
AI生成アプリの普及に伴い、従来のアプリケーション実行環境では対応が難しい新たな課題が顕在化しています。例えば、開発者がCopilotで生成したコードをそのままWebアプリケーションに組み込んだ際、従来の厳格なセキュリティレビュープロセスでは、AIが生成した膨大なコード量や、訓練データに由来する潜在的な脆弱性を見落とすリスクが高まることがあります。情報システム部門やセキュリティ部門からは、未知の脆弱性、不要なアクセス権限要求、予測不能なリソース消費といった具体的な懸念が指摘されるケースがあります。
従来のアプリケーション実行環境は、主に人間が記述したコードを前提に設計されており、AI生成コード特有の動的な振る舞いやリソース変動、セキュリティリスクに対して最適化されているとは言えません。このギャップは、AIアプリを安全かつ効率的に本番展開する上での課題となります。AIアプリが従来のアプリケーションとは異なる実行環境上の課題を抱えていることを理解し、これらの課題を解決することは、ビジネス継続性やセキュリティ確保に影響します。
1.2 Copilot Managed Runtimeの定義と役割
Copilot Managed Runtime(CMR)は、AI生成アプリケーション特有の課題に対応するため、Microsoftが提供する新しいマネージド実行環境です。「マネージドランタイム」とは、開発者がインフラの構築、運用、パッチ適用といった管理タスクから解放され、アプリケーションのビジネスロジック開発に集中できる状態を指します。
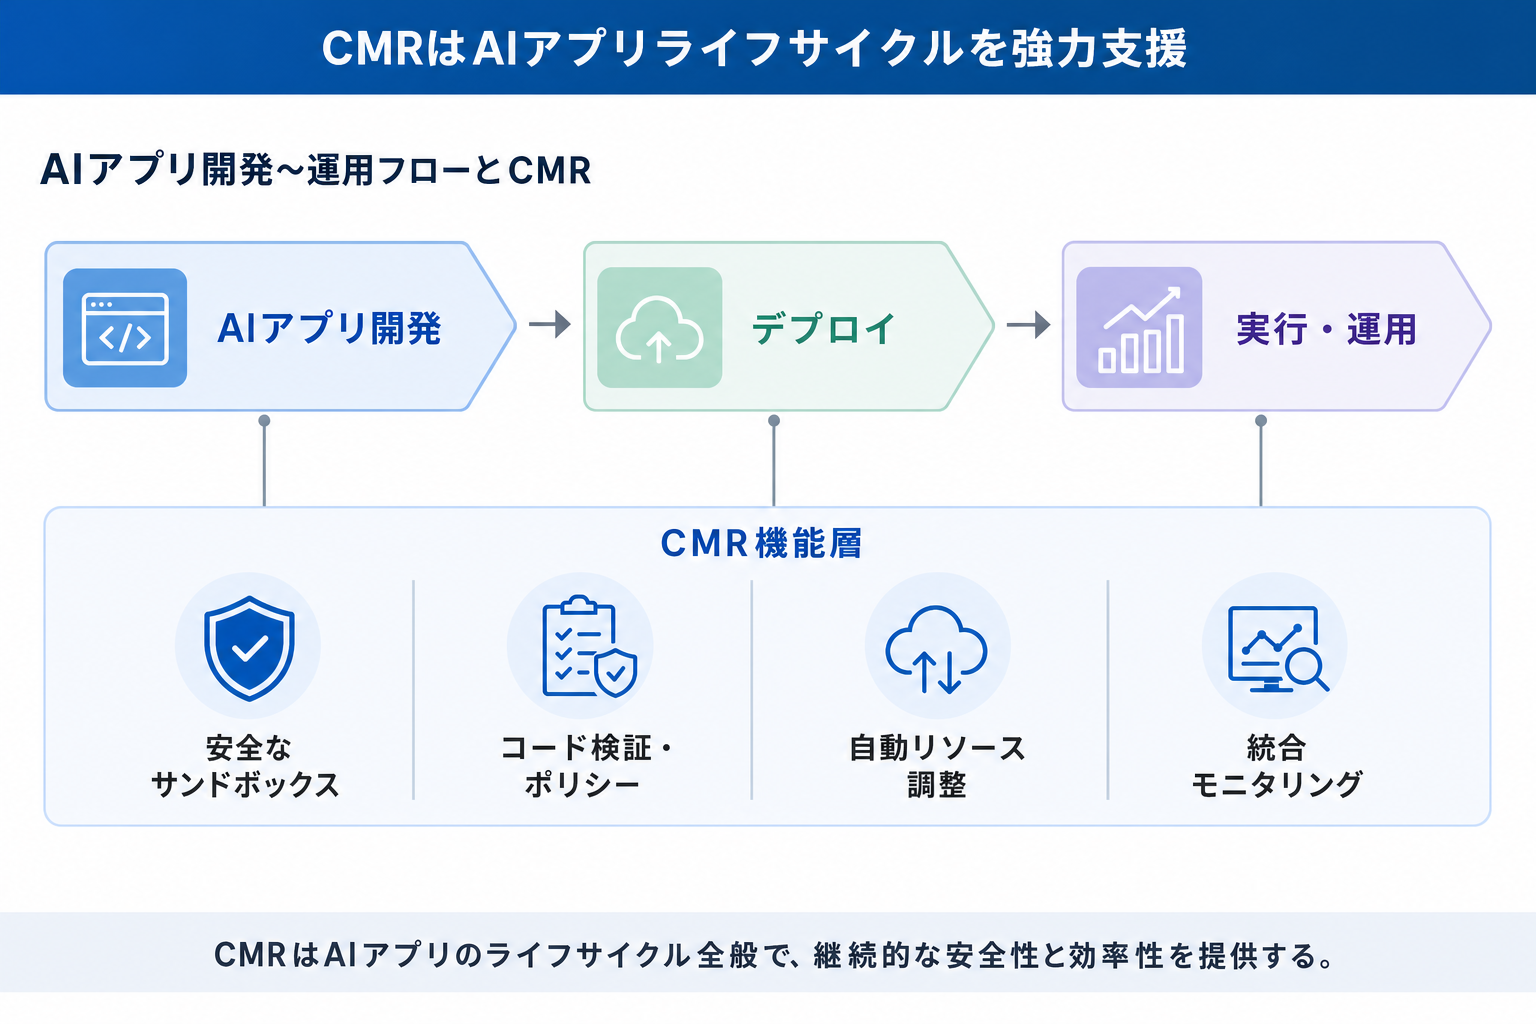
CMRの主な役割は、AIが生成したアプリケーションを安全かつ効率的に実行・管理する基盤を提供することです。具体的には、AIアプリに特化したセキュリティ機能で潜在的なリスクを軽減し、自動スケーリングメカニズムでリソース要件の変動に対応し、運用管理の複雑性を効率化します。
例えば、自社で開発したAIチャットボットをデプロイする際、開発者はインフラ構築や複雑なセキュリティ設定に時間と労力を費やすことなく、CMRの環境にコードを投入するだけで、迅速なデプロイと安定稼働が可能です。CMRはMicrosoft Copilotエコシステムの一部として設計され、既存のMicrosoft Azureサービスと深く連携します。AIアプリのライフサイクル全体を通じて、開発から運用までの複雑さを軽減し、特にセキュリティとスケーラビリティにおいてAIアプリに最適化されたマネージドサービスを提供します。
1.3 従来のアプリケーション実行環境との違い
Copilot Managed Runtimeは、従来のPaaS(Platform as a Service)、FaaS(Function as a Service)、あるいはコンテナオーケストレーション環境(Kubernetesなど)と比べ、設計思想と提供する機能に違いが見られます。これらの汎用的な実行環境が、ウェブアプリケーション、API、バックエンド処理など幅広い種類のアプリケーション実行を目的とするのに対し、CMRはAI生成コード特有の課題に最適化されています。
従来のPaaS(例:Azure App Service)やFaaS(例:Azure Functions)は、インフラ管理を抽象化し、開発者がコードの記述に集中できる環境を提供します。また、コンテナ環境(例:Azure Kubernetes Service)は、アプリケーションとその依存関係をパッケージ化し、どの環境でも一貫した実行を可能にする強力なツールです。しかし、これらはAI生成コードが持つ以下の特性には必ずしも最適化されているわけではありません。
- 非決定性: AI生成コードは、同じ入力に対しても異なる出力を生成する可能性があり、その挙動を予測し、レビューすることが困難な場合があります。
- 未知の脆弱性: 訓練データに存在する脆弱性や、AIが意図せず生成するセキュリティ上の問題は、従来の静的・動的解析ツールでは検出が難しい場合があります。
- 動的なリソース変動: 大規模言語モデル(LLM)の推論処理などは、入力の長さやモデルの複雑性によって、CPUやGPU、メモリの消費量が大きく変動し、既存のオートスケーリングだけでは効率的なリソース管理が難しい場合があります。
CMRは、これらのAI特有の課題に対応するために、以下のような機能を提供します。
- 高度なサンドボックス: AI生成コードの実行を厳重に隔離し、他のシステムやデータへの影響を最小限に抑えます。
- AIコード検証: デプロイ前にAI生成コードのセキュリティリスクや不適切な振る舞いを自動的にチェックする機能を備えています。問題が検出された場合は、デプロイをブロックしたり、セキュリティ担当者へアラートを送信したりすることで、人間による確認・承認のプロセスを促します。
- 自動リソース最適化: AIアプリの需要に合わせたきめ細やかなリソースプロビジョニングとスケーリングを自動で行い、コスト効率とパフォーマンスを両立させます。
- Copilotエコシステムとの深い連携: インフラ管理に留まらず、AI開発のライフサイクル全体を支援するツール群との統合により、AIアプリのデプロイメントパイプラインを簡素化します。
例えば、Dockerコンテナで動作する一般的なウェブアプリケーションと、AIが生成したスクリプトを実行するデータ分析AIアプリを比較すると、求められるセキュリティポリシーやリソース管理のアプローチが大きく異なることがわかります。CMRは、AIアプリに求められる特定の要件、例えば高度なセキュリティ隔離や予測不能なトラフィックへの対応といった点で、従来の汎用的な実行環境にはないメリットを提供します。この違いを理解することは、自社のAIアプリ戦略において最適な実行環境を選択する際の判断軸となります。
2. AIが作成したアプリに特有の課題とManaged Runtimeの必要性
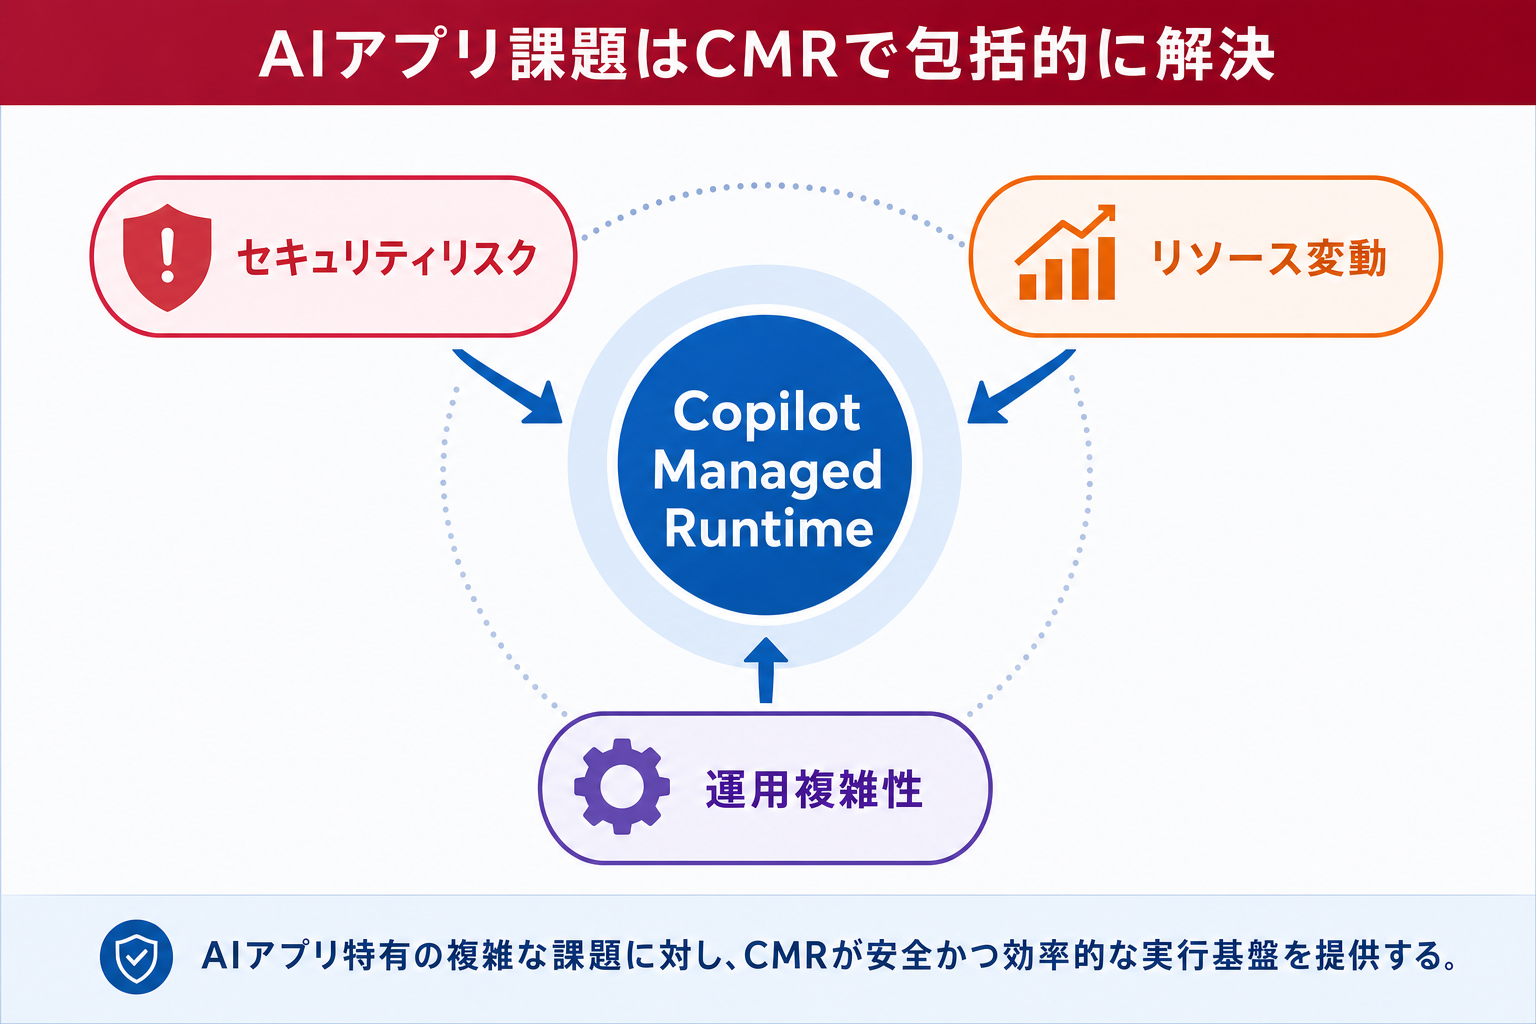
AIが作成するアプリケーションは、その革新性とともに、従来のアプリケーションにはなかった特有の課題をもたらします。これらの課題は、セキュリティ、パフォーマンス、運用管理の各側面において、従来の実行環境の限界を浮き彫りにし、Copilot Managed Runtimeのような専用基盤の必要性を示唆しています。
2.1 コードの不確実性と潜在的なセキュリティリスク
AIが生成するコードは、開発プロセスの効率を向上させますが、同時に潜在的なセキュリティリスクと不確実性を内包しています。人間が書くコードの場合、その意図やロジックは明確であり、レビューやテストを通じて脆弱性を発見しやすい傾向にあります。しかし、AI生成コードには以下の特性があり、従来のセキュリティ対策だけでは対応が困難な場合があります。
- 非決定性とレビューの困難さ: AIが生成するコードは毎回同じとは限らず、その量が膨大になることがあります。そのため、人間がすべてのコードを詳細にレビューし、潜在的な脆弱性を特定するのは困難です。
- 訓練データに起因する脆弱性: AIモデルが学習したデータセットに意図しないセキュリティ上の問題が含まれる場合、生成コードに脆弱性が継承される可能性があります。訓練データの品質管理がセキュリティに直結します。
- 不適切なライブラリやAPIの使用: AIがセキュリティ不十分な、あるいは不適切なライブラリやAPIを組み込んだコードや、外部への不必要なアクセス権限を要求するコードを生成するリスクがあります。
- サンドボックス外へのエスケープ: AI生成コードに悪意のある指示や脆弱性が含まれ、サンドボックス(隔離環境)をエスケープして他のシステムや機密情報に不正アクセスを試みる事態も考えられます。
例えば、AIが生成したSQLクエリに、ユーザー入力によってSQLインジェクションを引き起こす脆弱性が含まれていたり、本来は不要なファイル読み込み権限を要求するコードが組み込まれていたりするケースが考えられます。これらのリスクは、AI生成コードを自社のセキュリティポリシーに適合させ、レビュープロセスをどう設計するかといった実務上の具体的な判断を要します。自動検証によって潜在的な脆弱性が検出された場合、デプロイをブロックし、セキュリティ担当者へのアラートを送信して人間の確認と承認を求めるフローが必要になるでしょう。AI生成コードには人間のレビューだけでは見落としやすい特有のセキュリティリスクが伴うため、実行環境側での自動検証と厳格な隔離が求められます。
2.2 動的なリソース要件とスケーラビリティの課題
AIアプリケーション、特に大規模言語モデル(LLM)を利用した推論処理は、そのリソース要件が非常に動的であり、従来のアプリケーションに比べてスケーラビリティ管理が複雑になります。この動的な性質は、パフォーマンスの確保とコストの最適化の両面で課題を生じます。
- LLM推論時のリソース消費の変動: AIモデルへの入力データ長、モデルの複雑さ、タスクの種類によって、CPU、GPU、メモリの消費量が大きく変動します。例えば、短いテキスト要約と長文生成では、必要な計算リソースが異なります。
- スパイク的なトラフィックへの対応: 顧客向けAIアシスタントや社内向けAIツールは、キャンペーン中の問い合わせ増加や特定の時間帯への利用集中など、予測困難なスパイク的トラフィックに見舞われることがあります。従来のオートスケーリング手法だけでは、急激なリソース需要の変化に柔軟かつ即座に対応しきれず、応答遅延やサービス停止を招く可能性があります。
- アイドル時のリソース最適化の必要性: 利用者の少ないアイドル時にもリソースが過剰に割り当てられたままでは、無駄なコストが発生します。特に高価なGPUリソースを効率的に利用するには、需要に応じたきめ細やかな割り当てと解放が必要です。
例えば、社内向けAIアシスタントが、休憩時間明けや終業間際といった特定の時間帯に社員からの問い合わせが集中することで、一時的にリソースが逼迫し、応答速度が著しく低下する状況が考えられます。また、利用が少ない時間帯にもGPUリソースが確保されたままで、コストがかさむという問題も発生しがちです。
AIアプリの運用コストを予測し、予算を組む際には、リソースの過剰割り当てによる無駄な出費や、リソース不足によるパフォーマンス劣化を防ぐための判断材料が重要です。特に利用が急増する可能性がある顧客向けサービスでは、この課題への対応がサービスの品質と直結します。AIアプリは予測不能なリソース変動を伴うため、効率的かつコスト最適化された運用には、従来の自動スケーリング以上に柔軟でAI特化型のリソース管理機能が求められます。
2.3 運用管理の複雑性と安定稼働の確保
AIアプリケーションの運用管理は、従来のアプリケーションと比較して複数の要因により複雑化し、安定稼働の確保がより困難になります。これは、情報システム部門や運用チームにとって大きな負荷となり、インシデント発生時の原因究明や復旧時間の短縮にも影響を及ぼします。
- MLOps(モデルのライフサイクル管理)の必要性: AIアプリの「脳」であるAIモデルは、データによって常に改善・更新されるべきです。モデルのバージョン管理、再学習、評価、デプロイといった一連のライフサイクルを効率的に管理するMLOpsの概念は不可欠ですが、従来のアプリケーションのCI/CD(継続的インテグレーション/継続的デリバリー)とは異なる専門知識とツールが必要です。
- 多様なライブラリ依存性と環境管理: AIアプリはPythonなどで開発され、TensorFlow、PyTorch、Hugging Face Transformersなど多様なフレームワークやライブラリに依存します。これらの依存関係の管理、バージョン間の互換性問題、セキュリティパッチの適用は、従来のアプリケーションよりも複雑になりがちです。
- AIアプリ内部処理のブラックボックス化: AIモデルの推論過程や意思決定ロジックは「ブラックボックス」となりやすく、期待と異なる出力が出た際に原因特定が困難です。従来のアプリケーションのように、コードを追えば問題の所在が明確になるわけではありません。
- ロギング、モニタリング、デバッグの難しさ: AIアプリ特有のメトリクス(例:推論時間、トークン消費量、モデルの確信度)の監視、推論過程のログ収集、問題発生時のデバッグは、従来のシステム監視ツールだけでは不十分な場合があります。
例えば、AIアプリで利用しているPythonライブラリの一つがバージョンアップした際に、他のライブラリとの互換性問題が発生し、アプリが起動しなくなった状況が考えられます。あるいは、AIの出力が期待と異なる場合に、その原因がモデルのバイアス、入力データの異常、あるいは推論環境の問題のいずれにあるのかを特定するのに膨大な時間がかかる状況も発生します。
AIアプリの運用には、モデルのライフサイクル管理、複雑な依存性管理、内部挙動の可視化が不可欠であり、これらを効率的に行うための専門的な運用管理機能が求められます。これらの課題に対応できなければ、AIアプリはPoC(概念実証)に留まり、本番環境での安定稼働を実現できません。
2.4 Managed Runtimeが提供する解決策と価値
上記で述べたAI生成アプリ特有の課題に対し、Copilot Managed Runtimeは包括的な解決策と多大な価値を提供します。その本質は、AIアプリのライフサイクル全体を通じて、開発者や運用チームがセキュリティやインフラ管理といった非本質的なタスクに煩わされずに、AIのビジネスロジックや価値創造に集中できる環境を構築することにあります。
Managed Runtimeが提供する主要な解決策は以下の通りです。
- セキュリティ強化とリスク軽減: AI生成コードの実行を厳重に隔離されたサンドボックス環境で行い、潜在的なセキュリティリスクが他のシステムやデータに影響を及ぼすのを防ぎます。デプロイされるAIアプリのコードには自動検証プロセスを適用し、既知の脆弱性や不正な振る舞いを未然に防ぎます。
- 動的なリソース管理とコスト最適化: AIアプリの需要変動に応じて、コンピューティングリソース(CPU, GPU, メモリ)を自動的かつ動的に割り当て・調整するスケーリングメカニズムを提供します。これにより、予測不能なトラフィック増大にも対応し、アイドル時のリソース開放で運用コストを最適化します。
- 統合された運用管理と可視化: AIアプリの実行状況をリアルタイムで監視し、詳細なログを収集・分析することで、問題発生時には効率的なデバッグを可能にする統合機能を提供します。これにより、AIアプリ内部のブラックボックス化を解消し、安定稼働を支援します。
例えば、開発者がAIアプリのコードをデプロイするだけで、CMRが自動的に安全な実行環境を用意し、利用量に応じてリソースを調整し、異常があればアラートを上げてくれるといった一連のプロセスを想像できます。これにより、開発チームはAIモデルの精度向上や新しい機能開発に集中でき、情報システム部門はインフラの監視・保守ではなく、より戦略的なAI活用推進業務に注力できるようになります。
CMRが提供するこのような環境は、AIアプリのライフサイクル全体を通じて、開発者がセキュリティやインフラ運用に煩わされることなく本質的な開発に集中できるという点で価値があります。AIアプリ戦略を推進するには、この点を理解することが求められます。
AI生成アプリ特有の主要な課題
- コードの不確実性とセキュリティリスク: AI生成コードに潜む未知の脆弱性、不適切なライブラリ使用、不正アクセスリスクへの対応が困難。
- 動的なリソース要件とスケーラビリティ: AI推論処理の変動するリソース消費と、予測不能なトラフィックへの効率的・即時的な対応が難しい。
- 運用管理の複雑性と安定稼働: AIモデルのライフサイクル管理(MLOps)、多様な依存性、内部処理のブラックボックス化による運用負荷の増大。
3. Copilot Managed Runtimeの主要機能と技術的アーキテクチャ
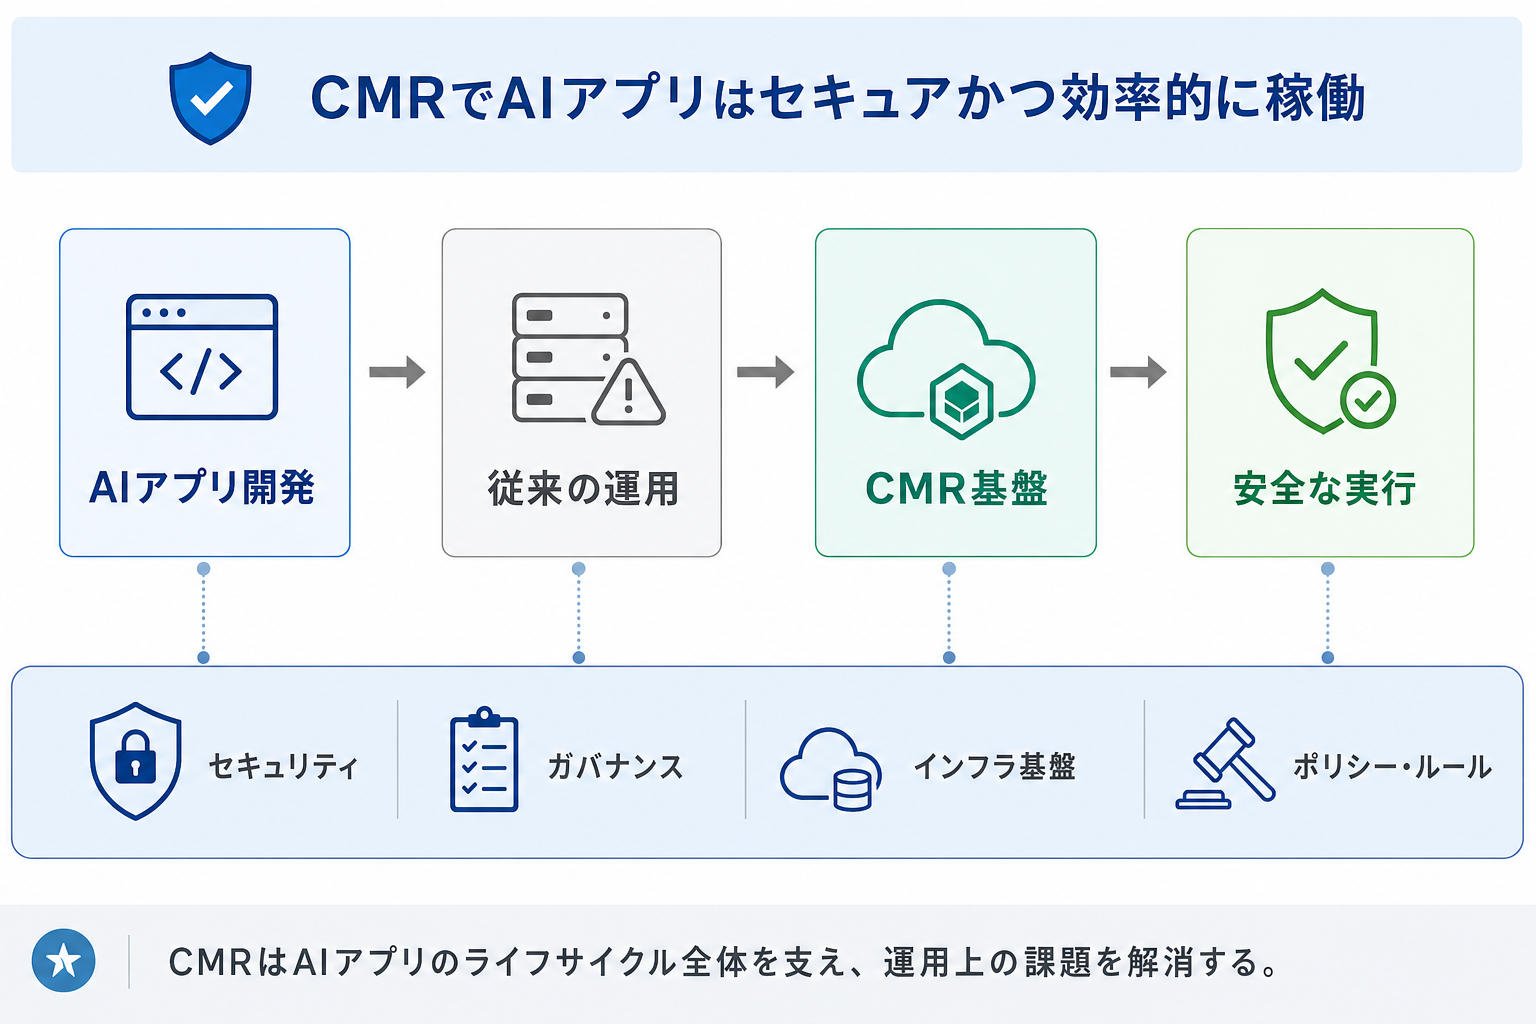
Copilot Managed Runtime(CMR)がAI生成アプリ特有の課題解決に提供する主要な機能と、それを支える技術的アーキテクチャを具体的に解説します。これらの機能は、AIアプリの安全性、効率性、運用管理の容易性を向上させるものです。
3.1 安全なサンドボックス環境と実行時の隔離
Copilot Managed Runtimeのセキュリティ基盤は、AIアプリケーションを厳重に隔離されたサンドボックス環境で実行する点にあります。このサンドボックスは、AI生成コードに含まれる脆弱性や意図しない不正アクセスといった潜在的なセキュリティリスクが、他のシステムや機密データに影響を及ぼすのを防ぎます。
サンドボックスは、プログラムの実行を制限された環境内で行い、システム全体への悪影響を最小限に抑える技術概念です。CMRでは、AIアプリのコードとデータが論理的、物理的に分離されるように設計されています。例えば、AIアプリが誤って、あるいは悪意を持って、本来アクセス権限のないデータベースに接続を試みた場合でも、サンドボックスによってその試みはブロックされ、他のリソースへの影響が阻止されます。
隔離は、具体的に以下の要素を組み合わせて実現されます。
- リソース制限: 各AIアプリに割り当てられるCPU、メモリ、ネットワーク帯域などのリソースを厳密に制御します。
- ネットワーク隔離: AIアプリが通信できる外部ネットワークや内部リソースを、事前に定義されたポリシーに基づいて制限します。
- プロセスレベルでの隔離: 複数のAIアプリが同じホスト上で実行される場合でも、それぞれのアプリは独立したプロセスとして動作し、互いに干渉しないように隔離します。
- 認証・認可の仕組み: AIが外部APIやデータソースを呼び出す際には、最小権限の原則に基づいた厳格な認証・認可の仕組みを適用します。
企業のセキュリティ責任者やインフラ担当者は、AIアプリのデプロイを承認する際、この隔離機能が特に顧客データや社内機密データを扱うAIアプリで、GDPRやHIPAAといったコンプライアンス要件を満たすための基盤となるかを評価します。CMRのサンドボックス機能は、AI生成コードの不確実性から生じる潜在的なセキュリティリスクを軽減し、他のシステムへの影響を最小限に抑える保護レイヤーを提供します。
3.2 コード検証とポリシー適用によるセキュリティ強化
Copilot Managed Runtimeは、AIアプリの実行時だけでなく、デプロイ前の段階からコード検証とポリシー適用を行うことで、セキュリティを多層的に強化します。この機能は、AI生成コード特有のセキュリティリスクを未然に防ぎ、企業が定めるセキュリティガバナンスを自動的に遵守させるために役立ちます。
CMRは、デプロイされるAIアプリのコードに対し、以下のプロセスでセキュリティを確保します。
- 自動的なコード分析: AI生成コードやその依存関係に、静的解析(SAST: Static Application Security Testing)や動的解析(DAST: Dynamic Application Security Testing)の技術を適用する可能性があります。これにより、コード内の既知の脆弱性パターン、不適切なコーディング慣習、セキュリティポリシーに違反する可能性のある記述を自動的に検知します。
- セキュリティポリシーの適用: 企業が定義したセキュリティポリシー(例:特定の外部APIへのアクセス制限、機密データ(個人情報、財務情報など)のマスキング要件、ライブラリの使用制限など)を、コードや実行環境に自動的に適用します。
- 不適切なライブラリ使用の検知: AIが依存するライブラリの中に、脆弱性が報告されているバージョンや、企業の承認を受けていないライセンスを持つものが含まれていないかをチェックします。
- デプロイゲートとの連携: 検証プロセスでセキュリティ上の問題が検出された場合、デプロイをブロックしたり、セキュリティ担当者へのアラートを送信したりするなど、事前定義された承認フロー(デプロイゲート)と連携できます。例えば、問題が検出された後、担当者が内容を確認し、リスク許容度に基づいて承認するか、あるいは修正を指示するといった人間による確認・承認のステップが組み込まれます。
例えば、AIアプリのコードに、外部から注入された悪意のあるコードや、許可されていない外部サービスへの接続が試みられていないかを、CMRがデプロイ前に自動的にチェックします。問題があれば警告を発したり、デプロイをブロックしたりするプロセスにより、開発者がAI生成コードを本番環境にデプロイする際の手動でのセキュリティレビュー負荷を大幅に軽減し、一定水準以上のセキュリティレベルを自動的に維持できるようになります。また、これらの検証と適用プロセスは、規制遵守のための監査証跡としても機能します。
3.3 自動的なリソース割り当てとスケーリングメカニズム
AIアプリのパフォーマンスとコスト最適化において、Copilot Managed Runtimeの自動的なリソース割り当てとスケーリングメカニズムは運用上のメリットを提供します。AIアプリの需要は予測不能に変動することが多いため、この機能はコストを最適化しながら安定稼働を維持する上で役立ちます。
CMRは、AIアプリのワークロードの変化に応じて、コンピューティングリソース(CPU、GPU、メモリ)を動的に調整するスケーリング機能を提供します。
- 柔軟なスケーリング: 個々のインスタンスのリソース(CPUコア数、メモリ量)を増減させる「スケールアップ/ダウン」や、AIアプリのインスタンス数自体を増減させる「スケールアウト/イン」により、処理能力を需要に合わせて調整します。
- 需要に応じたプロビジョニング: CMRは、AIアプリへのリクエスト数、処理キューの長さ、特定のAIメトリクス(例:推論時間、GPU使用率)などを監視し、これらの指標に基づいてリソースを自動的にプロビジョニングまたは解放します。これにより、トラフィックが急増した際にもサービスが遅延することなく、安定したパフォーマンスを維持できます。
- アイドル時のコスト削減: AIアプリの利用が少ないアイドル時には、CMRが自動的にリソースを最小限に抑えたり、完全に解放したりすることで、無駄なクラウド利用料を削減します。特に高価なGPUリソースを効率的に利用する上で、この機能はコストメリットをもたらします。
- ロードバランシングと高可用性: 複数のインスタンスにわたってトラフィックを適切に分散し、特定のインスタンスに障害が発生した場合でもサービスを継続できるように、高可用性を確保します。
例えば、AI画像生成アプリが特定の時間帯にユーザーからのリクエストが急増した場合、CMRは自動的にGPUリソースを追加でプロビジョニングし、リクエスト処理能力を向上させます。その後、リクエストが減少すると自動的にリソースを縮小し、コストを抑える状況が実現されます。
この機能は、AIアプリの運用コストを予測し、最適化する上で重要な要素の一つです。リソースの過剰割り当てによる無駄な出費を避けつつ、パフォーマンスボトルネックによるユーザー体験の低下を防ぐための判断基準にもなります。CMRの自動的なリソース割り当てとスケーリング機能は、AIアプリの動的な需要変動に対応し、コストを最適化しながら安定したパフォーマンスを維持するために利用できます。
3.4 統合されたモニタリング、ロギング、デバッグ機能
AIアプリの安定稼働と継続的な改善には、その実行状況を正確に把握し、問題発生時に迅速に対応できる運用管理体制が必要です。Copilot Managed Runtimeは、AIアプリに特化した統合モニタリング、ロギング、デバッグ機能を提供することで、従来の運用管理の複雑性を軽減し、AIアプリの「ブラックボックス化」を防ぎます。
CMRが提供する統合機能は以下の通りです。
- AIアプリ固有のメトリクス監視: CPU使用率やメモリ消費量といった一般的なインフラメトリクスに加え、AIモデルの推論時間、APIコール数、トークン消費量、モデルの応答品質、エラー率など、AIアプリの特性に応じた固有のメトリクスをリアルタイムで監視できます。これにより、AIアプリのパフォーマンスや健全性をより深く理解し、問題発生時の判断材料として活用できます。
- 構造化されたログの収集と集中管理: AIアプリの実行ログ、推論ログ、エラーログなどを構造化された形式で収集し、一元的に管理します。これにより、大量のログデータの中から必要な情報を効率的に検索・分析し、問題の原因究明を迅速化できます。
- 異常検知とアラート機能: 監視しているメトリクスやログパターンに異常を検知した場合、自動的にアラートを発報し、運用チームに通知します。これにより、問題の早期発見と迅速な対応が可能になります。
- 推論過程の可視化とモデルパフォーマンス監視: AIモデルの推論過程や、特定のリクエストに対する出力結果の根拠を一部可視化する機能や、モデルのパフォーマンス(精度、ドリフトなど)を継続的に監視する機能も統合される可能性があります。これは、AIモデルの信頼性を高め、継続的な改善を促進する上で役立ちます。
例えば、AIが顧客からの問い合わせに対して不適切な回答を生成した場合、統合されたロギング機能を使って、どの入力に対してどのような推論が行われ、どの外部APIが呼び出されたか、その際のモデルの確信度などの詳細情報を追跡できます。これにより、原因がモデルの精度、入力データ、あるいは外部連携システムにあるのかを迅速に特定し、対応策を講じることが可能になります。
CMRの統合されたモニタリング・ロギング・デバッグ機能は、AIアプリの運用における「ブラックボックス化」を防ぎ、問題発生時の迅速な対応と継続的な改善を可能にします。これにより、IT部門はAIアプリのパフォーマンス最適化、利用状況の分析、そしてコストの内訳把握に役立てることができるでしょう。
4. 企業がCopilot Managed Runtimeを導入するメリット
Copilot Managed Runtime(CMR)の導入は、AI技術を最大限に活用し、ビジネス価値を創出するための戦略的な基盤を提供します。これにより、AIアプリの開発、運用、セキュリティ、そしてイノベーション促進において具体的なメリットが得られます。
4.1 AIアプリ開発・展開の迅速化と生産性向上
Copilot Managed Runtimeは、開発者がAIアプリのコアとなるビジネスロジック開発に集中できる環境を提供し、AIアプリの開発・展開を迅速化し、生産性を向上させます。
AIアプリの開発では、AIモデルの選定、学習、推論ロジックの構築といった主要業務に加え、インフラ環境の構築、セキュリティポリシーの適用、リソースのプロビジョニング、各種ライブラリや依存関係の管理といった非本質的なタスクが開発者の負担となることがあります。
CMRは、これらのタスクを自動化・抽象化し、マネージドサービスとして提供します。これにより、開発者は煩雑なインフラ作業やセキュリティ設定に時間を費やすことなく、AIモデルの機能開発や精度向上といった、ビジネス価値に直結する活動により多くの時間を割り当てられます。結果として、開発サイクルが短縮され、新しいAIアプリのアイデアをより迅速にプロトタイプ化し、市場に投入できるようになります。
例えば、ある開発チームがCMR導入前はAIアプリのデプロイごとに数日かかっていた環境設定やセキュリティチェックのプロセスが、CMR導入後は数時間で完了するようになったケースが考えられます。これにより、月にデプロイできるAIアプリの数が倍増し、より多くの業務課題をAIで解決できるようになります。このような開発リードタイムの短縮は、市場投入速度の向上につながり、企業のビジネス目標達成を支援します。
4.2 高度なセキュリティとコンプライアンスの担保
AI生成アプリは、その性質上、従来のアプリケーションとは異なるセキュリティリスクを内包しており、企業の重要なデータやシステムへの影響が懸念されます。Copilot Managed Runtimeは、これらのAI特有のセキュリティ課題に対応するために設計された機能を提供することで、高度なセキュリティレベルを提供し、企業のコンプライアンス要件を満たす運用を支援します。
CMRが提供するセキュリティとコンプライアンスを担保するメカニズムは次の通りです。
- AIアプリに特化したリスク対応: AI生成コードに潜む未知の脆弱性や、不適切な外部リソースへのアクセス試行といったリスクに対し、厳重なサンドボックス環境と自動コード検証機能で予防・検知・対応を行います。自動コード検証機能は、潜在的な脆弱性やポリシー違反を検出し、その結果に基づいてデプロイをブロックしたり、セキュリティ担当者へのアラートを送信したりします。これにより、人間によるレビューと承認のプロセスを効率的にサポートし、リスクを低減できます。
- 機密情報へのアクセス制御: 企業内の機密データ(顧客情報、財務データなど)を扱うAIアプリにおいて、最小権限の原則に基づいた厳格なアクセス制御を適用し、情報漏洩のリスクを最小化します。
- コンプライアンス規制への対応支援: GDPR(EU一般データ保護規則)やHIPAA(米国の医療保険の携行性と説明責任に関する法律)など、業界固有のデータ保護規制やコンプライアンス要件を満たすための基盤を提供します。セキュリティログの収集や監査証跡の提供を通じて、監査への対応も支援します。
例えば、金融機関が顧客データ分析AIを導入する際、CMRの厳格なセキュリティポリシーとデータ隔離機能により、機密情報への不正アクセスリスクを最小限に抑え、金融業界の規制要件を満たした上でサービスを展開できます。情報システム部門やセキュリティ部門は、AIアプリの利用拡大に伴うリスクを評価し、適切なセキュリティ対策が講じられていることを確認するための判断材料としてCMRを活用できます。情報漏洩リスクの低減は企業の信頼性向上に直結します。
4.3 運用コストの削減とIT部門の負荷軽減
AIアプリの運用には、インフラの維持管理、リソースの監視、障害対応など、多くの人的・金銭的コストがかかります。Copilot Managed Runtimeは、これらの運用に関連する負荷を大幅に軽減し、結果として総所有コスト(TCO)の削減に貢献します。
- 自動スケーリングによるリソース最適化: AIアプリの需要変動に応じてリソースを自動的に調整するため、リソースの過剰割り当てによる無駄なコストを削減できます。これにより、ハードウェアコストやクラウド利用料を最適化できます。
- インフラ管理の自動化: サーバーのプロビジョニング、OSやミドルウェアのパッチ適用、バックアップ、ネットワーク設定といったインフラ管理の定型業務がCMRによって自動化されます。これにより、IT部門はこれらの保守作業から解放され、より戦略的なAI活用推進業務や、ビジネスイノベーションに貢献する活動に注力できます。
- 統合モニタリングによる障害対応効率化: 統合されたモニタリング、ロギング、アラート機能により、AIアプリの異常を早期に検知し、迅速な原因特定と復旧が可能です。これにより、障害発生時のダウンタイムを短縮し、関連する人件費やビジネス損失を最小限に抑えます。
例えば、ある企業でAIアプリのトラフィックが大幅に変動しても、CMRが自動でリソースを調整するため、運用担当者が手動でサーバーの増減を行う必要がなくなります。これにより、夜間や休日の運用負荷が大幅に軽減されるケースが考えられます。これは、ITリソースが限られている企業にとって、AI戦略推進のボトルネックを解消し、より多くのAIアプリを本番運用に乗せるための重要な要素となります。
4.4 イノベーション促進と競争優位性の確立
Copilot Managed Runtimeの導入は、AIアプリを安全かつ効率的に運用する基盤を提供するだけでなく、企業全体のイノベーションを促進し、市場における競争力を高めるための重要な要素となりえます。
CMRがもたらす以下のメリットは、企業が新しいAI活用サービスを迅速に市場投入し、ビジネス変革を加速させるための強固な土台を築きます。
- AIアプリ開発・展開の加速: 開発者がインフラやセキュリティの心配なくAIアプリ開発に集中できることで、新しいアイデアを素早く検証し、プロトタイプを本番環境にデプロイできる環境が実現します。このスピード感は、市場のニーズに迅速に対応し、競合他社に先駆けて新しいサービスや製品を投入するための決定的な要因です。
- AI活用文化の醸成: AIアプリのデプロイと運用が簡素化されることで、より多くの開発者やビジネス部門の担当者がAI活用に挑戦しやすくなります。これにより、開発者の創造性が刺激され、企業全体のAI活用が「民主化」され、新たなビジネスチャンスの発見につながる可能性があります。
- リスクを抑えた多様なユースケースへの挑戦: 高度なセキュリティと安定した運用基盤が提供されることで、企業はAIアプリのセキュリティリスクを過度に懸念することなく、より多様で先進的なAIユースケースに挑戦できます。これは、これまでリスクが高いと見なされてきた分野でのAI活用を可能とし、新たな価値創造を促します。
- アジリティの向上: 市場や顧客のニーズが変化する速度が加速する現代において、CMRが提供する迅速な開発・展開能力は、企業が環境変化に柔軟かつ迅速に対応できるビジネスアジリティを高めます。
例えば、R&D部門が顧客行動分析AIを短期間で試作・展開し、その結果を基に新しいマーケティング戦略を迅速に立案できたケースが考えられます。CMRがPoC(概念実証)から本番運用まで一貫した安全かつ効率的な環境を提供したことで、スピード感のあるイノベーションを可能とし、企業は市場での確固たる優位性を確立できます。CMRは、技術基盤として、企業のAI戦略を加速させ、競争の激しい市場で頭一つ抜きん出るための重要な投資となります。
5. Copilot Managed Runtimeの具体的な活用シナリオ
Copilot Managed Runtime(CMR)は、AI生成アプリの安全かつ効率的な実行基盤として、様々なビジネスシーンで活用されます。企業がCMRを導入することで実現できる具体的な活用シナリオを3つ紹介します。
5.1 社内向け業務自動化AIの安全な展開
企業のDX推進において、AIを活用した社内業務の自動化は喫緊の課題です。Copilot Managed Runtimeは、社内向けに開発される業務自動化AI、例えば社内FAQチャットボット、報告書作成アシスタント、データ入力支援AIなどを、機密情報の扱いに最大限配慮しつつ、迅速かつ安全に展開するための基盤となります。
具体的な課題とCMRの貢献:
- 機密情報へのアクセス制御: 社内業務自動化AIは、人事情報、経理データ、顧客情報といった機密性の高い社内データにアクセスする必要があります。CMRの厳格なサンドボックス環境と最小権限の原則に基づくアクセス制御機能は、これらのデータへの不正アクセスや情報漏洩のリスクを最小限に抑えます。
- 多様な社内システムとの連携セキュリティ: 既存のオンプレミスシステムやSaaSツール(CRM、ERPなど)とAIアプリを連携させる際には、API連携のセキュリティ確保が重要です。CMRは、VNet連携やプライベートリンクなどを通じて、セキュアなネットワーク経由でのデータ連携を可能にします。
- 利用状況に応じたスケーリング: 社内AIアプリの利用状況は、部門や業務、時間帯によって大きく変動します。CMRの自動スケーリング機能は、アクセス数の増加に応じてリソースを自動調整し、社員が安定してAIを利用できる環境を提供します。
活用例:
人事部門が社員からの質問に自動で回答するAIチャットボットを導入する際、CMRが社員情報データベースへのアクセスを厳格に制御し、個人情報漏洩のリスクを排除します。同時に、問い合わせ数の増加にも安定的に対応することで、社員の利便性を損なうことなく、人事部門の問い合わせ対応負荷を軽減します。CMRは、社内向けAIアプリにおいて、セキュリティと運用負荷軽減の両面で貢献し、安全な業務自動化を推進する上で有効な選択肢です。
5.2 顧客向けAIアシスタントやチャットボットの安定運用
顧客接点におけるAI活用は、顧客体験の向上と業務効率化を両立させる上で欠かせません。Copilot Managed Runtimeは、外部公開される顧客向けAIアシスタントやチャットボットに対し、高度なセキュリティと予測不能なアクセス変動に対応できるスケーラビリティを提供し、安定した顧客体験を実現します。
具体的な課題とCMRの貢献:
- 顧客データのセキュリティとプライバシー保護: 顧客データは特に機密性が高く、GDPRや日本の個人情報保護法などの規制を遵守した厳格な管理が求められます。CMRのセキュリティ機能は、顧客データの保護とプライバシーを確保します。
- 突発的なアクセス増加への対応: キャンペーン期間中や新製品発表時など、顧客からの問い合わせが急増するスパイク的なアクセスに、従来の環境ではサービス遅延や停止のリスクがあります。CMRの動的な自動スケーリングは、このような状況下でも安定した応答速度を維持します。
- 外部サービスとのセキュアな連携: 顧客向けAIアシスタントは、CRMシステムやECサイトのバックエンドなど、複数の外部サービスと連携して動作することが一般的です。CMRは、これらの連携をセキュアに行うための認証・認可の仕組みとネットワーク隔離を提供します。
活用例:
ECサイトが新製品発表キャンペーン時に、問い合わせチャットボットへのアクセスが急増した際、CMRが自動でリソースを増やし、応答遅延やサービス停止を起こすことなく、すべての顧客の問い合わせに対応し続けます。これにより、顧客はストレスなく情報にアクセスでき、企業は機会損失を防ぐことができます。顧客向けAIアプリにおいて、CMRがセキュリティリスクを管理しつつ、変動するトラフィックに対応して安定稼働を確保する上で、極めて有効な基盤であると言えます。
5.3 データ分析・レポーティングAIのセキュアな実行基盤
企業のデータ活用戦略において、AIによるデータ分析やレポーティングは、ビジネスインサイトの発見と意思決定の迅速化に貢献します。Copilot Managed Runtimeは、企業の大量データを扱うデータ分析AIやレポーティングAIに対し、データソースへのセキュアなアクセス、計算リソースの最適化、分析結果の保護を提供し、信頼性の高いデータ活用基盤となります。
具体的な課題とCMRの貢献:
- 機密データへのアクセス制御と監査: 財務データ、顧客の購買履歴、個人情報など、機密性の高いデータを取り扱うデータ分析AIでは、データソースへのアクセスが厳格に管理され、監査可能である必要があります。CMRは、認証・認可機能とロギング機能でこれを実現します。
- データ処理におけるコンプライアンス要件: データ分析のプロセス自体が、特定の業界規制や社内ポリシーに準拠している必要があります。CMRのポリシー適用機能は、データ処理のルールを自動的に適用を強制し、コンプライアンス遵守を支援します。
- データ分析AIの計算負荷に応じたリソース最適化: 大規模なデータセットに対するAI分析は、CPUやGPUを大量に消費します。CMRの動的なリソース割り当ては、分析の規模や頻度に応じて必要な計算リソースを柔軟に提供し、効率的かつ高速な分析を可能にします。
- 分析結果のセキュリティと共有管理: 生成されたレポートやダッシュボードといった分析結果もまた、機密情報を含む場合があります。CMRは、これらの成果物の保護と、適切な権限を持つユーザーへの共有管理を支援します。
活用例:
マーケティング部門が顧客の購買履歴データを用いてパーソナライズされたプロモーションを提案するAIを開発した際、CMRが顧客データウェアハウスへのアクセスを認証・認可し、分析処理に必要なリソースを柔軟に提供することで、高速かつ安全な分析を実現します。これにより、マーケティング部門は迅速に効果的な施策を立案し、実行できるようになります。データ分析・レポーティングAIにおいて、CMRが機密データ保護と計算リソースの最適化を両立させ、信頼性の高いデータ活用を可能にする基盤であると認識できます。
6. 導入における課題、考慮点、そして将来展望
Copilot Managed Runtime(CMR)はAIアプリの実行基盤としてメリットを提供しますが、その導入には単なる技術ツールの導入にとどまらない、多角的な検討と綿密な計画が求められます。既存システムとの連携、費用対効果の評価、技術者のスキルセット、組織体制といった側面から検討を進めます。
6.1 既存システムとの連携と移行戦略
Copilot Managed Runtimeを導入する際、現実的な課題の一つが、既存のITシステムとの連携と、そのための移行戦略です。CMRは新しいAIアプリの展開を加速させますが、多くの場合、それらのAIアプリは企業が長年培ってきた既存のデータソース、認証基盤、オンプレミスシステムと密接に連携する必要があります。
具体的な考慮点は以下の通りです。
- 認証・認可システムとの統合: 企業が既存で利用しているActive Directory、Oktaなどの認証・認可システムと、CMR上で動作するAIアプリがどのように連携し、ユーザーやサービスアカウントの権限管理を行うかを詳細に設計する必要があります。シングルサインオン(SSO)の実現や、最小権限の原則に基づくアクセス制御の確立が求められます。
- 既存データソースやAPIとの連携: AIアプリが参照するデータベース、データウェアハウス、既存のビジネスロジックを提供するAPIなどへのセキュアな接続手段を確立する必要があります。Azure Private LinkやVNet連携、API Gatewayの活用など、ネットワークレベルでの隔離と認証・暗号化された通信路の確保が求められます。
- レガシーシステムとのデータ同期: オンプレミスで稼働するレガシーシステムからCMR上のAIアプリへデータを連携させる場合、データ同期の頻度、方法(バッチ処理、リアルタイムストリーミング)、データ形式の変換、そしてセキュリティを考慮したデータ転送プロトコルの選定が課題となります。
- 段階的な移行戦略: 大規模なシステムを一気にCMRへ移行することは、業務中断のリスクや複雑性が高まります。まずはPoC(概念実証)で小規模なAIアプリをCMR上で動かし、技術的な適合性や運用上の課題を評価します。その後、段階的に重要なAIアプリやデータ連携をCMRへ移行するフェーズ分けと、各フェーズでの評価基準を明確に設定します。
例えば、オンプレミスで稼働する顧客管理システムからAIアプリへ顧客データを安全に連携させるため、VPN接続や専用ゲートウェイの設置、機密データに対するデータマスキングの適用など、複数のセキュリティ対策を検討し、段階的にテストを行う移行計画が考えられます。情報システム部門が導入計画を策定する際、既存のIT資産との整合性をどう保つか、また、大規模なシステム変更による業務中断リスクをどう最小化するかの判断材料となります。CMR導入は既存システムとの連携が避けられないため、技術的・組織的課題を事前に洗い出し、具体的な移行戦略と計画を策定することが、スムーズな導入と長期的な運用につながります。
Copilot Managed Runtime導入における重要考慮点
- 既存システム連携: 既存の認証基盤、データソース、オンプレミスシステムとのセキュアな連携方法と段階的な移行戦略を計画します。
- コストとROI評価: 初期費用と運用コスト全体を評価し、開発期間短縮やセキュリティ向上といった定性的メリットも定量化してROIを算出します。
- 技術者スキルセット: AI開発に加え、クラウドインフラ、セキュリティ、MLOpsに関する新たなスキルセットの育成と組織体制を整備します。
- 将来のロードマップ: AIアプリエコシステムの進化とCMRの機能拡張を追跡し、自社の長期的なAI戦略との整合性を継続的に評価します。
6.2 コストパフォーマンスとROIの評価
Copilot Managed Runtimeの導入を意思決定する際、費用対効果(ROI: Return On Investment)の評価は重要な要素です。CMRはインフラ管理の負担軽減やセキュリティ強化といったメリットを提供しますが、当然コストも発生します。そのため、単に初期費用だけでなく、長期的な運用コスト全体を見据えた評価が求められます。
ROI評価には、以下の要素を考慮する必要があります。
- CMRの料金体系の理解: CMRの料金は、利用するコンピューティングリソース(CPU、GPU、メモリ)、APIコール数、データ転送量、ストレージ、特定の機能の使用量など、複数の要因によって変動する可能性があります。これらの課金モデルを正確に理解し、自社のAIアプリの利用パターンを予測してコストを見積もることが重要です。
- 既存インフラの運用コストとの比較: 現在、AIアプリを既存の環境で運用している場合、その人件費(インフラ管理、セキュリティ対応、障害対応)、ハードウェア保守費用、クラウド利用料などを明確にし、CMR導入後のコストと比較検討します。CMRはマネージドサービスであるため、人件費削減の余地が大きい可能性があります。
- 定性的なメリットの定量化: 開発スピードの向上、市場投入期間の短縮、セキュリティリスクの低減、コンプライアンス遵守の容易化、運用チームの負荷軽減などは、直接的な金銭的コスト削減には見えにくい定性的なメリットです。しかし、これらのメリットがもたらすビジネス価値(例:新サービス投入による売上増、情報漏洩による損害賠償リスク低減、社員エンゲージメント向上による生産性改善)を可能な限り定量化し、ROI評価に含めることで、より説得力のある導入判断につながります。
- PoCでのコスト見積もりと本番運用でのズレ: PoC段階でのコスト見積もりはあくまで参考であり、本番運用に移行すると、予測以上にリソース消費が増大したり、特定の機能の利用料がかさんだりする可能性があります。そのため、詳細なモニタリングと定期的なコストレビューを通じて、予算と実績のズレを早期に把握し、最適化を図る仕組みが必要です。
例えば、CMRを導入することで、AIアプリ開発期間が平均20%短縮され、セキュリティインシデント発生率が50%低減すると仮定し、これらがもたらすビジネス価値(例:新サービス投入による年間売上増加額、潜在的な損害賠償リスクの減少額)を具体的に算出してROIを評価する試みが考えられます。経営層や予算承認者がCMR導入の可否を判断する際の重要な要素となるため、コストを正しく見積もり、期待されるリターンを具体的に提示することで、投資対効果を最大化する計画を立てられます。CMR導入は、単なるコスト削減だけでなく、開発期間短縮やセキュリティリスク低減といった定性的なメリットを含めたROI評価が求められます。そのため、適切な評価指標を設定し、多角的に評価することが重要です。
6.3 技術者のスキルセット要件と組織体制
Copilot Managed Runtimeの導入には、技術的な側面だけでなく、それを使いこなすための技術者のスキルセットと、部門間の連携を促す組織体制の整備が求められます。新たな技術を最大限に活用し、期待される効果を得るには、人材育成と組織設計への戦略的な投資が必要です。
CMRを導入・運用するために求められるスキルセットと組織体制の変化は以下の通りです。
- 技術者のスキルセット要件:
- AI開発者: AIモデルの設計・学習・評価に加え、CMRのデプロイインターフェース、API連携、セキュリティポリシーへの適合に関する知識が必要です。
- クラウドインフラエンジニア: Microsoft Azureの基本的な知識に加え、CMRのリソース管理、ネットワーク設定、モニタリングツールの活用に関する専門知識が求められます。
- セキュリティ担当者: AI生成コード特有の脆弱性、CMRのサンドボックスとポリシー適用機能の理解、セキュリティログの分析、コンプライアンス要件への対応が必要です。
- データエンジニア/MLOpsエンジニア: データパイプラインの構築、AIモデルのライフサイクル管理(MLOps)、データガバナンスの設計に関するスキルが必要です。
- 組織体制の整備と連携強化:
- 開発チームと運用チームの連携: CMRはDevOps/MLOpsの考え方を推進するため、開発チームと運用チームが密接に連携し、AIアプリのライフサイクル全体を通じて責任を共有する体制が求められます。
- セキュリティチームとの協調: AIアプリのセキュリティを確保するためには、セキュリティチームが開発早期から参画し、ポリシー策定やレビュープロセスに積極的に関与する必要があります。
- 学習リソースの活用: Microsoftが提供する公式ドキュメント、オンラインコース、認定トレーニング、コミュニティなどを活用し、社内技術者のスキルアップを継続的に支援する必要があります。
例えば、CMR導入を機に、開発チームと運用チームが合同でMLOpsに関するトレーニングを受講し、セキュリティチームがAIアプリのセキュリティポリシー策定に参加するなど、部門横断的なスキルアップと連携体制を構築する計画が考えられます。IT部門のマネージャーや人事部門が、CMR導入後の組織変更や人材育成計画を立案する際の参考となるでしょう。スキルギャップを放置すると、導入したCMRを十分に活用できず、その効果が半減するリスクがあります。そのため、技術者スキルセットの強化と組織体制の整備は、CMR導入の成否を左右する要素となります。
6.4 AIアプリエコシステムの進化とManaged Runtimeの未来像
AIアプリエコシステムは、大規模言語モデル(LLM)の急速な進化、マルチモーダルAIの台頭、そして自律的に複数のタスクを実行するAgentic AI(エージェントAI)の登場により、目まぐるしく変化しています。Copilot Managed Runtimeも、このような進化に対応し、その機能と役割を拡大していくと予想されます。
CMRの将来像として、以下の方向性が考えられます。
- より高度なAIモデル連携とフレームワーク対応: 今後、GPT-4のような汎用AIだけでなく、特定のタスクに特化した多様なAIモデルやオープンソースのAIフレームワーク(PyTorch, TensorFlowなど)が普及するにつれ、CMRはそれらへの対応をさらに強化し、開発者が自由にモデルを選択・統合できる環境を提供していくでしょう。
- エンタープライズ統合の深化: CMRは、既存のCRM(顧客関係管理)やERP(企業資源計画)システムといったエンタープライズアプリケーションとの統合をさらに深化させ、AIが企業の基幹業務プロセスにシームレスに組み込まれることを支援するでしょう。これにより、AIがより戦略的な役割を担えるようになります。
- エッジAIやハイブリッドクラウド環境への拡張性: 将来的には、クラウドだけでなく、デバイス側で推論を実行するエッジAIや、オンプレミスとクラウドを組み合わせたハイブリッドクラウド環境でのAIアプリ実行要件にも対応していく可能性があります。CMRがこれらの多様な実行環境を統合的に管理するプラットフォームへと進化することも考えられます。
- セキュリティとガバナンスのさらなる強化: AIモデルやデータに関するセキュリティリスクは常に進化するため、CMRはAIアプリ固有の新たな脅威に対応するためのセキュリティ機能や、AIの透明性・倫理性を確保するためのガバナンス機能を継続的に強化していくでしょう。
例えば、現在テキストベースのAIアシスタントが主流であるのに対し、将来的に画像や音声も理解し、複数のタスクを自律的に実行するAgentic AIが登場した場合、CMRがそれらの複雑な処理要件やセキュリティ要件にどのように対応していくかという予測は、長期的なIT戦略を立案する上で非常に重要です。
経営層やIT戦略担当者が、将来のAIアプリ戦略を立案する上で、技術トレンドの方向性を理解し、CMRがどのような役割を担い続けるかを予測するための情報となります。AIアプリエコシステムの進化に合わせてCopilot Managed Runtimeも機能拡張が予想されるため、長期的な視点で技術ロードマップを追跡し、自社のAI戦略との整合性を継続的に評価する必要があります。変化に対応できる柔軟なIT投資戦略が求められます。