
目次
本記事のポイント
- Microsoft CopilotのPlugin Registryは、企業におけるAIプラグインのセキュリティとガバナンスを一元的に確立する基盤です。
- シャドーAIや情報漏洩のリスクを低減し、承認されたプラグインのみ利用可能な環境を整備することで、データガバナンスを強化できます。
- 導入時には、既存システムとの連携、明確なセキュリティポリシー策定、ユーザー教育といった課題への対応が求められます。
- 本機能は、コスト効率化やライセンス管理の最適化にも貢献し、企業のAI活用戦略を中長期的にサポートします。
1. Microsoft Copilot Plugin Registryとは?その必要性
1.1 Copilotプラグインエコシステムの進化と企業における課題
Microsoft Copilotの登場は、生成AIのビジネス現場への急速な浸透を促しています。Copilotの特長の一つは、プラグインによる機能拡張性です。基盤となる大規模言語モデル(LLM)の能力に加え、外部サービスと連携するプラグインを活用することで、Copilotは情報検索、データ分析、コンテンツ生成、業務システム操作など、多岐にわたるタスクを処理できます。Microsoftが提供するMicrosoft 365連携プラグインはもちろん、Salesforce、Jira、GitHubなど多種多様なサードパーティ製プラグイン、さらには企業が独自に開発するカスタムプラグインも登場し、Copilotのプラグインエコシステムは急速に拡大しています。
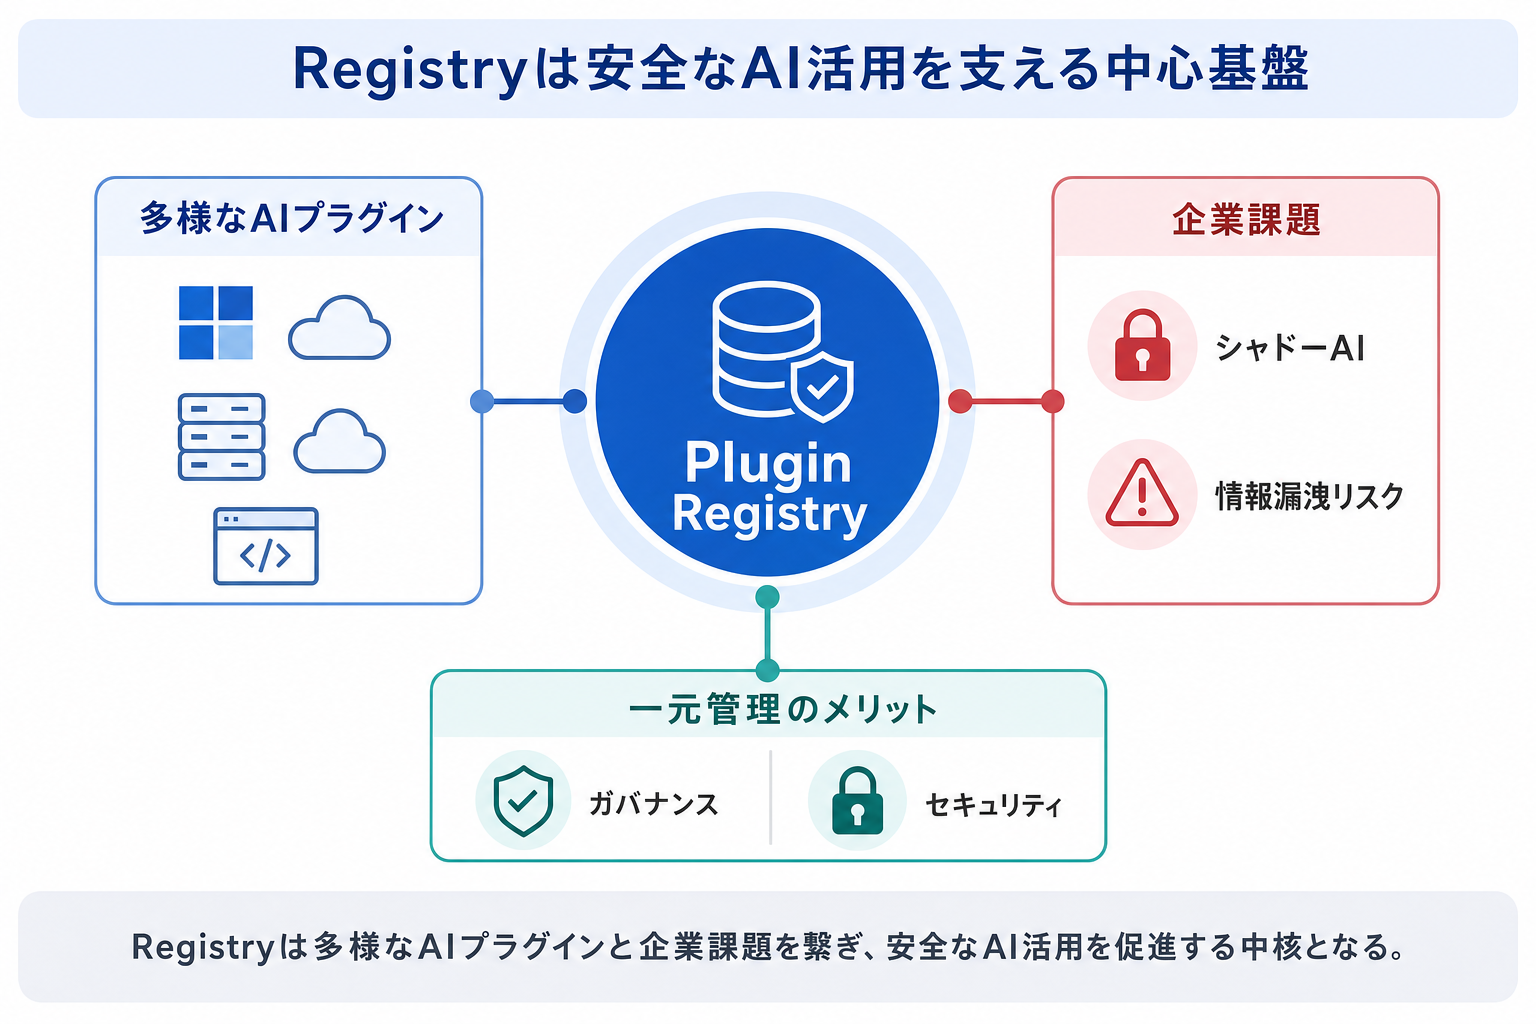
このプラグインによる利便性向上は、企業に新たな業務効率化の可能性をもたらす一方で、情報システム(情シス)部門は新たなガバナンス課題に直面しています。承認されていないプラグインの無秩序な利用は、「シャドーAI」と呼ばれる状態を招く可能性があります。例えば、従業員が情シスに無断で外部の翻訳プラグインやデータ分析プラグインを利用した場合、機密情報や個人情報が意図せず外部のAIサービスに送信され、情報漏洩やデータ主権喪失のリスクが発生します。プラグインがアクセスできる情報の範囲や、その利用データがどのように処理されるかといった詳細が不透明なままでは、企業はセキュリティ侵害やコンプライアンス違反のリスクに晒されます。各部門が個別にプラグイン導入を検討し、情シスに相談なく利用を開始する状況は、部門ごとの利便性と企業全体の統制の間に大きなギャップを生じさせます。
1.2 Plugin Registryの基本概念と目的
こうした課題に対処するために、Microsoft Copilot Plugin Registry(以下、Plugin Registry)が登場しました。Plugin Registryは、企業内で利用されるCopilotプラグインを情シス・IT管理者が一元的に登録、承認、配布、監視するためのプラットフォームです。
具体的には、Microsoftが提供するプラグイン、サードパーティ製プラグイン、そして企業が独自に開発したカスタムプラグインのメタ情報をPlugin Registryに登録します。情シスは、この管理ポータルを通じて各プラグインのセキュリティ評価を実施し、利用可否を承認し、公開設定を行います。承認されたプラグインは、従業員がCopilotのインターフェースから安全に発見し、利用できる状態になります。これは、企業内の公式アプリストアのように機能し、従業員が安心してAIプラグインを業務に活用できる統制された環境を整備することを目的としています。「Registry」という名称が示す通り、企業が利用を許可したプラグインの公式な登録簿として機能し、セキュリティとデータガバナンスの確保を重視した設計がなされています。
1.3 なぜ企業でAIプラグインの一元管理が求められるのか
個々のAIプラグインをバラバラに管理することは、現代の企業にとってリスクが高く、非効率的です。そのため、Plugin Registryによる企業レベルでの一元管理が求められます。
一元管理が求められる主たる理由は、シャドーAIが引き起こす具体的なリスクを回避するためです。Plugin Registryは、未承認のプラグインが利用されることによる情報漏洩、コンプライアンス違反、ライセンス違反といった問題を防止します。例えば、従業員が個人で契約した翻訳プラグインを通じて機密文書を処理するような事態を、Plugin Registryによる承認フローで防ぎます。これにより、データがどこで、どのように処理され、保存されているかを企業が把握し、データ主権を喪失するリスクを低減できます。
また、AIプラグインは企業内のデータにアクセスするため、データガバナンスの確保が欠かせません。個別のプラグインがアクセスするデータの種類や範囲が野放しになると、データフローが複雑化し、セキュリティホールが発生しやすくなります。Plugin Registryで各プラグインのデータアクセス権限を集中管理することで、企業が定めるデータガバナンスポリシーとの整合性を確保し、リスクを軽減します。
さらに、一元管理はコスト最適化にもつながります。部署ごとに同じ機能を持つプラグインを異なるベンダーから導入してしまい、ライセンスが重複購入されるといった無駄を防ぎます。Plugin Registryを通じて、企業全体で必要なプラグインを把握し、最適なライセンス契約を締結することで、無駄な契約コストや管理工数の増大を回避します。これらの理由から、AIプラグインの一元管理は、単なる利便性の追求だけでなく、企業のリスクマネジメント、コンプライアンス遵守、そして経営効率の向上に直結する課題解決策となります。
2. Plugin Registryの主要機能と企業にもたらす価値
2.1 プラグインの発見・承認・配布のプロセス
Plugin Registryは、企業内でのAIプラグインのライフサイクルを安全かつ効率的に管理する一連のプロセスを提供します。このプロセスは「発見」「承認」「配布」の3つのフェーズに分かれます。
まず、管理者(情シス・IT管理者)は、利用を検討するプラグインをPlugin Registryに登録します。この際、プラグインの名称、説明、提供ベンダー、アクセスする可能性のあるデータ範囲、想定される利用シーンなど、詳細なメタ情報を入力します。特に、ベンダーのセキュリティ基準(ISO27001取得状況やSOC2レポートの有無など)、プラグインが要求する権限の詳細、データ連携先、そしてデータプライバシーに関する評価結果は、承認プロセスにおける重要な判断基準となります。
次に、登録されたプラグインは承認ワークフローに進みます。企業は、このワークフローを自社の組織構造やセキュリティ要件に合わせて柔軟に設計できます。例えば、プラグインの利用申請がまず各事業部門の承認を得た後、情シス部門による技術的評価、さらに法務部門によるコンプライアンスチェックを経て最終承認されるといった多段階のプロセスも可能です。この段階では、セキュリティチームがデータプライバシーに関する懸念を指摘し、改善を要求するといった実務的な確認も発生します。情シスは、各プラグインの利用がセキュリティポリシーやデータガバナンスガイドラインに適合しているか、サードパーティリスク評価(TPRM)の結果も踏まえ、厳格に審査します。
最終的に承認されたプラグインは、管理者によって配布設定が行われます。全社展開はもちろん、特定の部署や役職(例:開発部門、営業部門)に限定して公開するといった、ロールベースのきめ細やかな配布が可能です。ユーザー側からは、Copilotのインターフェースにある「プラグインを追加」メニューを開くと、Plugin Registryに登録され、かつ自身に利用が許可されている承認済みプラグインのみが表示されます。これにより、従業員は安心して必要なツールを選択し、有効化できます。
2.2 セキュリティとコンプライアンスの強化に貢献する機能
Plugin Registryは、企業のセキュリティとコンプライアンスを具体的に、かつ強力に強化するための複数の機能を実現します。これらの機能は、情報漏洩リスクの低減、データガバナンスの確保、そして業界規制へのコンプライアンス遵守を支えます。
最も重要な機能の一つは、ホワイトリスト形式による利用制限です。Plugin Registryに登録され、情シスによって明示的に承認されたプラグインのみがCopilot上で利用可能となります。これにより、未承認のプラグインが利用されることによるシャドーAI化を根本的に防ぎ、従業員が意図せずセキュリティリスクの高いプラグインを導入してしまう事態を回避します。具体的には、情報漏洩やマルウェア感染のリスクを物理的に排除します。
次に、ロールベースアクセス制御(RBAC)によるプラグイン利用権限の管理機能は、最小権限の原則を実現する上で極めて有効です。例えば、機密情報を扱う経理部門に対しては、経理システムと連携する特定のプラグインのみを許可し、他の一般的な情報系プラグインへのアクセスを禁止できます。同様に、顧客情報へのアクセス権を持つCRM連携プラグインは営業部門にのみ許可し、他の部署からは利用できないように設定することで、特定の情報へのアクセスを厳格に管理し、不正アクセスや内部犯行によるデータ持ち出しのリスクを軽減します。
さらに、データアクセスポリシーとの連携も重要です。Plugin Registryでは、各プラグインがアクセスできるデータの種類や範囲を定義し、企業のデータガバナンスポリシーと照合します。これにより、機密性の高いデータや個人情報が、ポリシーに反して外部サービスに送信されたり、不適切なプラグインに利用されたりするリスクを低減します。定義したポリシーに違反するデータアクセスは自動的にブロックまたは警告され、データガバナンスを確保し、コンプライアンス違反のリスクを低減します。
そして、監査ログとレポート機能によって、プラグインの利用状況が詳細に可視化されます。誰が、いつ、どのプラグインを、どのデータにアクセスして、どのような操作を行ったかという情報が記録されます。これにより、不審なアクティビティの早期発見や、インシデント発生時の迅速な追跡調査が可能となり、コンプライアンス監査時にも利用状況の証跡として提示できます。これは、不審な挙動の早期発見、インシデント発生時の原因究明、フォレンジック調査を可能にし、セキュリティインシデントへの対応力を高める機能です。
Plugin Registryにおけるセキュリティ強化の主要機能
- ホワイトリストによる利用制限: 承認済みプラグインのみ利用可能にし、シャドーAI化を防止します。
- ロールベースアクセス制御(RBAC): ユーザーの役割に応じたプラグイン利用権限を詳細に設定します。
- データアクセスポリシー連携: プラグインがアクセスできるデータの種類や範囲を制御します。
- 監査ログとレポート: プラグインの利用状況を可視化し、トレーサビリティを確保します。
2.3 ユーザーエクスペリエンス向上と業務効率化への影響
Plugin Registryは、統制された環境を提供するだけでなく、結果的にユーザーエクスペリエンス(UX)の向上と業務効率化にも影響を与えます。
まず、承認済みプラグインのカタログ化は、ユーザーのプラグイン発見を容易にします。従業員は、どのプラグインが会社によって承認され、安心して利用できるのかを迷うことなく選択できます。これにより、「このプラグインは使っていいのか?」というセキュリティ上の懸念が払拭され、ユーザーはより積極的にCopilotとAIプラグインを業務に活用するようになります。新入社員がCopilotを使い始める際も、承認済みのビジネス向けプラグイン一覧から必要なものを迷いなく選択・利用できるため、オンボーディングの効率化にもつながります。
情シス部門の観点では、Plugin Registryを通じてプラグインの承認プロセスが透明化・効率化されるため、新しいツール導入における導入遅延が解消されます。従来であれば個別の申請とセキュリティ評価に時間を要していたものが、Registryの標準化されたワークフローに乗せることで迅速な展開が可能となります。
また、一元的な管理は重複投資の防止にも役立ちます。複数の部署がそれぞれ異なるベンダーから同じ機能を持つプラグインを検討していたとしても、Registryの統一的な管理によって、共通のプラグインを導入し、ライセンス費用や管理工数を削減できます。これにより、無駄な契約コストを削減し、ITリソースをより戦略的な領域に最適化できます。
このように、Plugin Registryは、ユーザーが安心してAIを業務に組み込める環境を提供し、それが組織全体のAI活用を加速させ、業務プロセスの効率化と生産性向上へとつながります。
3. 企業におけるAIプラグインの一元管理の重要性
3.1 シャドーAI(シャドーIT)対策としてのPlugin Registry
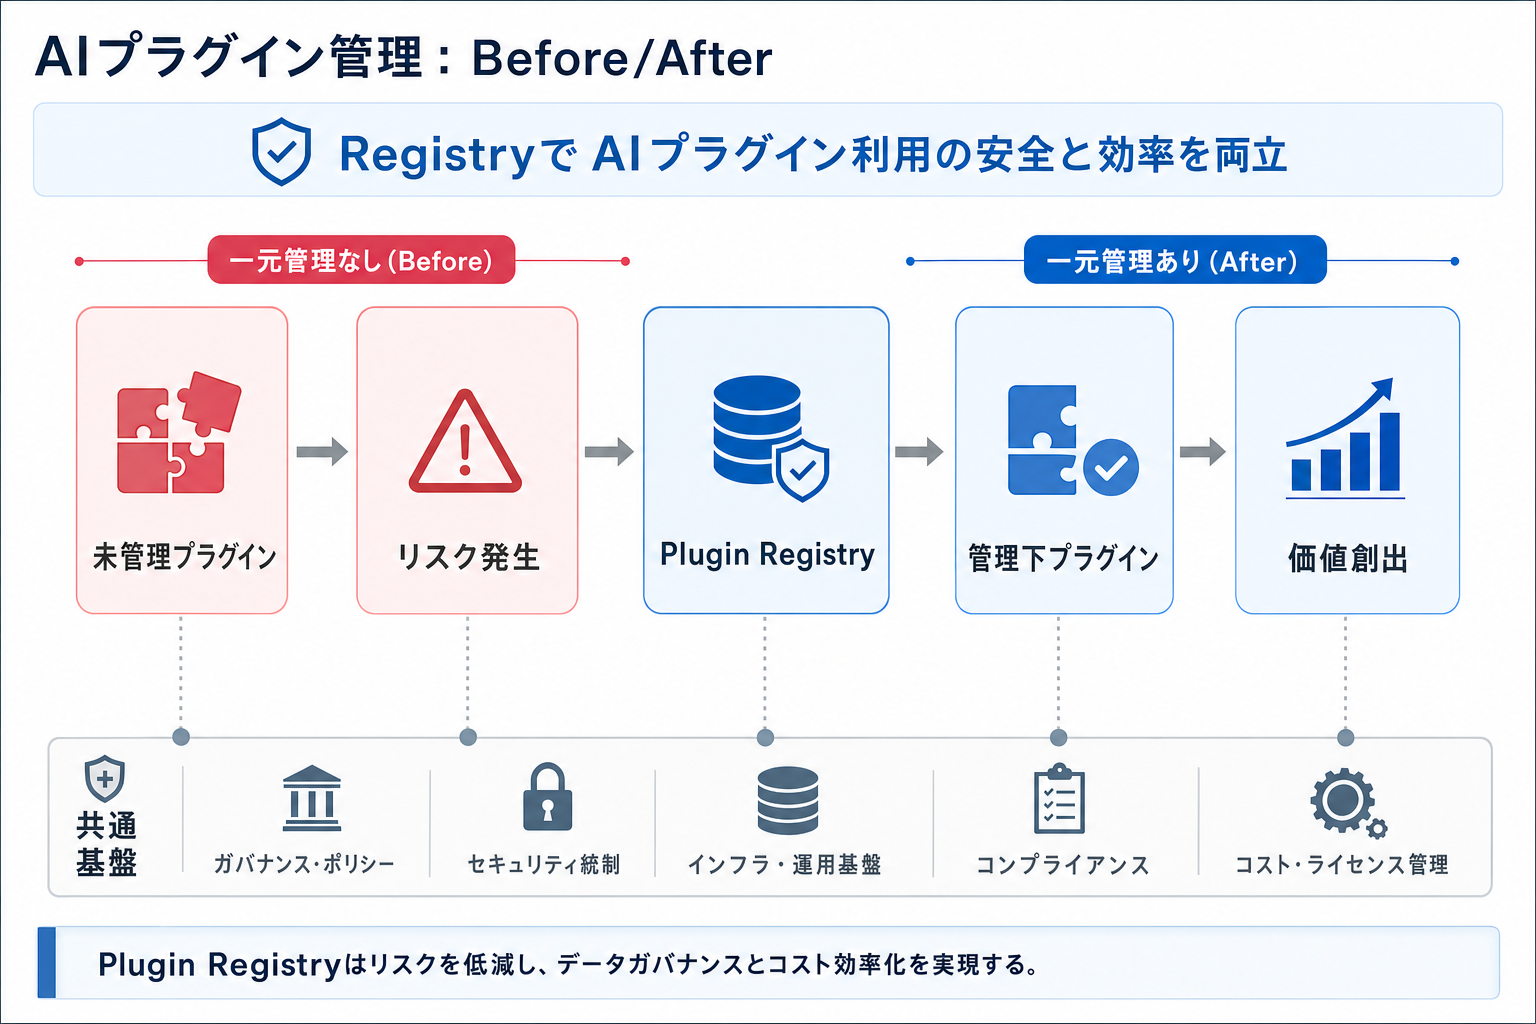
情シス部門の管理下にないAIリソースが業務に利用されるシャドーAIは、AIプラグインの領域でも深刻なリスクを引き起こします。Plugin Registryは、このシャドーAI問題に根本から対処し、企業のリスクマネジメントを強化する上で、その役割は大きいものとなります。
シャドーAIが引き起こす具体的な問題として、第一にセキュリティホールの発生が挙げられます。未承認のプラグインはセキュリティ評価がなされていないため、悪意のあるコードが含まれていたり、脆弱性が放置されたりする可能性があります。これにより、企業システムへの不正アクセスやマルウェア感染のリスクが高まります。Plugin Registryでは、プラグイン導入前にセキュリティスキャンや脆弱性評価を実施し、承認されたものだけを利用可能にすることで、このようなリスクを軽減します。
第二に、コンプライアンス違反のリスクがあります。個人情報保護法、GDPR、特定の業界規制など、企業が遵守すべき法的要件に反する形でデータが処理・保存される可能性があります。Plugin Registryでの承認プロセスにおいては、プラグインがアクセスするデータ種別や処理方法を精査し、企業のコンプライアンスポリシーに適合するかどうかを評価します。特に、ベンダーがISO27001などの国際的なセキュリティ認証を取得しているか、第三者機関による監査レポートが提供されているかを確認基準とします。
第三に、データ主権の喪失です。機密情報や個人情報が外部のAIサービスに送信された場合、そのデータの保管場所や利用目的が企業側でコントロールできなくなり、データガバナンスが機能しなくなる問題が生じます。Plugin Registryは、データレジデンシー要件を満たすプラグインのみを承認し、外部サービスへのデータ送信が発生する場合でも、その経路や保存場所、利用目的を明確に特定し、企業ポリシーに沿っていることを確認してから導入します。
Plugin Registryは、これらの問題に対し、承認済みプラグインのみをCopilotに表示する仕組みを提供します。従業員がCopilotのプラグインメニューを開いた際、Registryに登録され、情シスによって安全性が確認されたプラグインだけが表示されるため、未承認のプラグインを意図せず利用する機会は大幅に減少します。また、従業員が業務で必要と感じる機能がPlugin Registryで承認済みの適切なプラグインとして提供されていれば、個人で外部サービスを探す誘惑を抑制できます。
シャドーAIが引き起こす主なリスク
- セキュリティホール: 未評価のプラグインによる脆弱性や悪意のあるコードの混入リスク。
- コンプライアンス違反: データ保護規制や業界ガイドラインに反するデータ処理・保存。
- 情報漏洩: 機密情報や個人情報が外部AIサービスに意図せず送信される可能性。
- データ主権の喪失: 企業がデータ利用状況を把握・制御できない状態。
情シスはRegistryを通じて、利用可能なプラグインと各部署での利用状況をリアルタイムで把握し、シャドーAIのリスクを未然に防ぎ、迅速に対応できるよう体制を整えられます。
3.2 データガバナンスと情報漏洩リスクの低減
企業にとってデータは最も重要な資産の一つです。AIプラグインの活用にあたり、データガバナンスの確立と情報漏洩リスクの低減は喫緊の課題となります。Plugin Registryは、この課題解決に直接貢献します。
Plugin Registryを通じて、各プラグインが企業データにアクセスする際の権限を厳密に定義し、管理できます。例えば、営業部門向けのCRM連携プラグインに対し、顧客の連絡先情報のみへのアクセスを許可し、契約内容などの機密情報にはアクセスさせないといった制御が可能です。これにより、プラグインが不必要に多くのデータにアクセスすることを防ぎ、最小権限の原則を徹底します。プラグイン承認時には、ベンダーのセキュリティ対策状況(ISO27001などの認証取得状況、第三者機関による監査レポートの有無)や、データプライバシーに関するポリシー、サードパーティリスク評価を詳細に確認することが判断基準となります。
また、データレジデンシー(データの保存場所)に関する企業のポリシーも、Plugin Registryを通じて評価・適用します。特定の国や地域でデータを保持しなければならない法的要件がある場合、その要件を満たすプラグインのみを承認するといった運用が求められます。情報漏洩は、信用の失墜、法的罰則、経済的損失など、企業に甚大な影響を与えるため、Plugin Registryはこうしたリスクを未然に防ぐための重要な防衛線として機能します。
Plugin Registryが提供する監査ログは、データアクセスに関する透明性をもたらします。どのプラグインが、いつ、どのデータにアクセスしたかという詳細な記録は、異常検知の可能性を高めます。万が一情報漏洩が発生した際には、このログが原因特定と影響範囲調査のための重要な証拠となり、データガバナンスの実効性を高めます。
3.3 コスト効率とライセンス管理の最適化
AIプラグインの一元管理は、セキュリティやガバナンスだけでなく、企業のコスト効率とライセンス管理の最適化にも直接影響します。Plugin Registryは、この分野で具体的なメリットを提供します。
Plugin Registryを通じて、企業全体で利用が承認されているAIプラグインを一覧で把握できます。これにより、複数の部署が同じ機能を持つプラグインを異なるベンダーからそれぞれ購入する「重複購入」を回避できます。例えば、複数の部署がそれぞれ異なるプロジェクト管理ツール連携プラグインを利用していた場合、Registry導入後には共通のプラグインに統一し、結果的にライセンス費用を最適化できます。
また、Plugin Registryが提供する利用状況のデータに基づいたライセンス管理も可能です。承認されたプラグインが実際にどの程度の頻度で、どのユーザーによって利用されているかという情報を分析することで、利用率が低いプラグインのライセンスを特定します。これにより、契約更新前に解約を検討したり、他の部署へ再割り当てしたりすることが可能になり、無駄なライセンス費用を削減し、IT予算を有効に活用できるようになります。この際、利用率が低いプラグインであっても、業務上必須であるか、代替手段がないかなどの評価基準を設けて、安易な解約を避ける判断も求められます。
さらに、サードパーティプラグインの契約交渉においても、Plugin Registryを通じた一元管理は有利に働きます。個別の部署がそれぞれ交渉するのではなく、情シス部門が統一的な窓口となってベンダーと交渉することで、より有利な条件を引き出したり、ボリュームディスカウントを適用したりする機会が増えます。Plugin Registryは、プラグイン管理に加えて、AI関連投資の投資対効果(ROI)を評価するための基盤としても機能し、企業のコスト最適化戦略に貢献します。
4. Plugin Registry導入・運用における検討事項と課題
4.1 既存システムとの連携とAPI管理のポイント
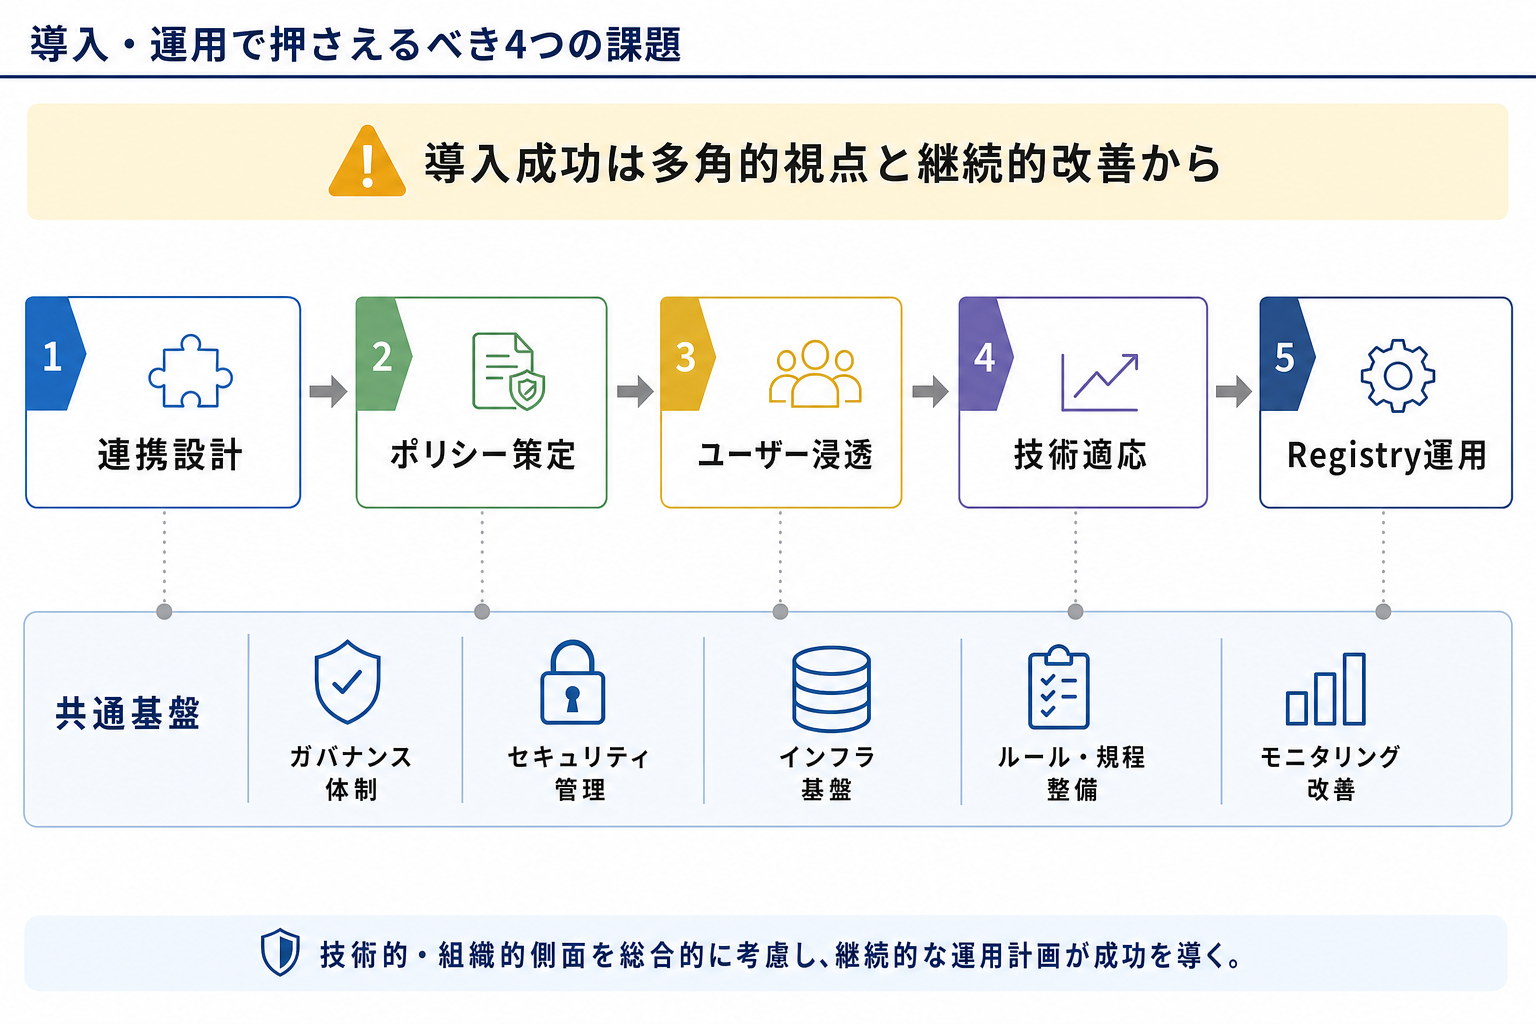
Plugin Registryを企業環境に導入し、その真価を発揮させるには、既存のITシステムとのシームレスな連携が求められます。しかし、この連携は技術的な課題を伴うため、慎重な設計とAPI管理が必要です。
最も基本的な連携は、Microsoft Entra ID (旧 Azure AD) との連携です。これにより、既存のユーザー情報やグループ情報をPlugin Registryと同期させ、従業員は普段利用しているIDでログインし、自分の役割に応じたプラグインを利用できるようになります。この連携が不十分だと、ユーザー管理が二重になり、運用が複雑化するリスクがあります。
次に、既存のワークフローシステムとの承認プロセスの統合も検討するべき点です。Plugin Registryが提供する承認ワークフローだけでなく、既に企業がPower Automateや他社製BPM(Business Process Management)ツールなどで運用している承認フローがある場合、これらを統合することで、情シスや関係部門が二重の承認作業を行うことを避け、効率的なガバナンスにつなげられます。そのためには、Plugin Registryが提供するAPIを活用し、各システムの連携ポイントやデータフローを詳細に設計する必要があります。
さらに、各プラグインがアクセスする外部サービスAPIの認証方式とセキュリティ要件も確認するべきポイントです。Plugin Registry自体がプラグインの利用を制御するものの、実際にデータにアクセスするのは各プラグインが連携する外部サービスのAPIです。これらのAPIがOAuth2.0などの安全な認証認可メカニズムを実装しているか、またAPI連携におけるデータ授受が適切に暗号化されているかなど、個別のプラグインと外部サービス間のセキュリティ評価が必要です。
急速なAI技術の進化に伴い、APIバージョニングへの対応も考慮しなければなりません。外部サービスのAPIが更新された際に、連携しているプラグインが適切に対応できるか、あるいは自社で開発するカスタムプラグインが将来的なAPI変更にどう追従するかといった計画を立てる必要があります。これらのAPI連携におけるデータ授受は、ログ取得や監査の対象とすべき領域であり、堅牢なセキュリティ設計が求められます。
4.2 セキュリティポリシーの策定と組織的な適用
Plugin Registryは強力なツールですが、その導入は単なる技術的な課題解決に留まりません。効果を最大化するためには、AIプラグインの利用に関する明確なセキュリティポリシーを策定し、それを組織全体に周知・適用することが必要です。ツールはポリシーに基づいて運用されて初めてその効果を発揮します。
まず、AIプラグイン利用に関するガイドラインを明確に定めます。これは、どの情報までAIプラグインに入力して良いか、機密情報や個人情報の取り扱いに関する具体的な規定、そしてプラグイン利用における従業員の責任範囲などを含みます。例えば、「顧客の個人情報はAIプラグインに入力しない」といった具体的なルールを設け、従業員が迷うことのないようにする必要があります。
次に、Plugin Registryでプラグインを承認するための評価・承認基準を明確に策定します。これには、プラグインベンダーの信頼性評価、データプライバシー要件(データレジデンシー、データ利用目的など)、サードパーティリスク(プラグインが連携する外部サービスのセキュリティ)の評価、脆弱性診断の実施有無などが含まれます。特にベンダー信頼性については、ISO27001の取得状況や第三者機関による監査レポートの有無を確認するなど、客観的な判断軸を設けることで、情シスは新しいプラグインが登場した際に、その承認可否を判断する明確な基準を持つことができます。
さらに、従業員がこれらのポリシーに違反した場合のペナルティ規定と監査体制の整備が必要です。ポリシーは単なる「お願い」ではなく、違反時には明確な対応があることを示すことで、その実効性を高めます。監査ログの定期的な確認体制を構築し、不審な利用があった場合には迅速に調査できる体制を整える必要があります。
最後に、AI技術は常に進化しているため、これらのポリシーも一度策定して終わりではありません。定期的なポリシー見直しを行い、新しいAI技術や脅威、法規制の変化に追従していく柔軟性を持つことが求められます。情シス、法務、事業部門の代表者が集まり、定期的にポリシー改訂の必要性を議論する定例会を設けるといった運用が効果的です。
AIプラグイン利用に関するセキュリティポリシー策定のポイント
- 利用ガイドラインの明確化: AIに入力可能な情報、機密情報の扱い、従業員の責任範囲を具体的に規定します。
- プラグイン評価・承認基準: ベンダー信頼性(ISO27001など)、データプライバシー、セキュリティ評価、サードパーティリスクの明確化が必要です。
- 違反時の対応と監査体制: ポリシー違反時のペナルティ規定と、監査ログによる監視体制を整備します。
- 定期的な見直し: AI技術や法規制の変化に合わせ、ポリシーを継続的にアップデートする仕組みを設けます。
4.3 ユーザー教育と利用促進、チェンジマネジメント
Plugin Registryの導入は、新しいシステムを導入するだけでなく、従業員のAI活用に関する意識や行動の変革を伴います。そのため、丁寧なユーザー教育と戦略的なチェンジマネジメントが成功につながります。
まず、なぜPlugin Registryが必要なのかを従業員に明確に説明します。セキュリティリスクの側面だけでなく、「会社が承認した安全なプラグインを使えることで、安心して業務効率を向上できる」という利便性の側面も強調し、導入への納得感を醸成することが重要です。従業員が「なぜこれまで自由にできていたプラグイン利用が制限されるのか」と不満を持つことを避けるため、導入前に情シス主導で説明会やオンライン研修を実施し、Registryの目的とメリット、具体的な利用手順を周知します。
次に、承認済みプラグインの探し方、利用方法、そして新しいプラグインの申請方法について、具体的なトレーニング提供が必要です。操作手順を明確にしたマニュアルやFAQ、動画コンテンツなどを準備し、従業員が新しいシステムに慣れるまでの期間、ヘルプデスクへの問い合わせが殺到しないようサポート体制を整えます。
さらに、AI利用における倫理的な問題やデータ保護に関する啓蒙も必要です。「AIハルシネーション(誤情報生成)」のリスクや、生成AIが学習するデータの特性など、リテラシー向上に向けた継続的な学習機会を提供することで、従業員はより賢く、安全にAIを活用できるようになります。
Plugin Registryの導入を成功させるためには、一方的な導入ではなく、利用部門からのフィードバックを収集し、Registryの運用や承認プロセスに反映させるサイクルを確立することが有効です。これにより、従業員のニーズに応えつつ、より実用的なPlugin Registryへと改善していけます。また、早期にメリットを実感させるためのスモールスタート戦略も有効です。例えば、特定の生産性向上に意識が高い部門から数種類のプラグイン導入を始め、成功事例を基に他の部門へ展開することで、組織全体の受容性を高めることができます。
4.4 変化するAI技術への追従とロードマップの設計
AI技術の進化は非常に速く、Microsoft CopilotやPlugin Registryの機能も継続的にアップデートされていきます。そのため、Plugin Registryを導入したら終わりではなく、常に最新情報をキャッチアップし、中長期的な視点でRegistryの運用ロードマップを設計することが求められます。
まず、MicrosoftのCopilotおよびPlugin Registryに関するロードマップを定期的に確認することが必要です。新しい機能が追加された際、それが自社のセキュリティポリシーや運用にどのような影響を与えるか、またどのように活用できるかを検討し、Registryの運用体制や設定に反映させていきます。MicrosoftがPlugin Registryの新しい管理機能を追加したにもかかわらず、自社でその活用が進んでいないといった状況は、せっかくの投資を無駄にしてしまうことになります。
次に、新しい種類のプラグインが登場した際の対応方針を事前に検討しておくことも求められます。例えば、Agentic AI(自律的にタスクを計画・実行するAI)プラグインのように、従来の単機能プラグインとは異なるリスクや管理要件を持つものが登場する可能性があります。既存のRegistryの承認基準では評価できないといった事態を避けるため、常に将来の技術動向を注視し、ポリシーや評価基準を柔軟に更新していく必要があります。
さらに、企業によっては自社で開発するカスタムプラグインのRegistry登録・管理戦略も検討が必要です。企業固有の業務システムと連携するプラグインや、独自のAIモデルを活用するプラグインを開発する場合、それらをどのようにPlugin Registryに登録し、どのような承認プロセスで展開するかを明確にする必要があります。これは、カスタムプラグインがシャドーAI化するリスクを防ぐためにも不可欠です。
最後に、外部環境の変化、特に法規制やセキュリティ脅威の進化に応じたポリシーや機能の見直しも欠かせません。GDPRのようなデータ保護規制の改定や、新たなサイバー攻撃手法の登場は、Plugin Registryの運用に直接的な影響を与えます。情シス、法務、事業部門の代表者が半年に一度集まり、Registryの運用状況、新しいAI技術動向、およびポリシー改訂の必要性を議論する定例会を設けるといったアプローチは、継続的な追従と柔軟なロードマップ設計に有効です。
5. Plugin Registryを活用した効率的なプラグイン管理の実践
5.1 管理ポータルでのプラグイン登録・承認ワークフロー
Plugin Registryの管理ポータルは、プラグインのライフサイクルを効率的に管理する中核的なインターフェースです。このポータルを通じて、プラグインの登録から承認、そして公開に至るまでのワークフローを明確に実践し、統制されたAI活用環境を構築します。
情シス担当者は管理ポータルにログインし、新しいプラグインの登録を開始します。登録時には、プラグインの名称、詳細説明、提供ベンダー情報、アクセスするデータ権限、連携する外部サービス、想定される利用部署といった情報を正確に入力します。特に、セキュリティ評価やデータプライバシーに関する項目は、後続の承認ステップでの客観的な判断材料となるため、可能な限り詳細な記述が求められます。例えば、ベンダーのセキュリティ認証(ISO 27001など)の取得状況、データ処理に関するプライバシーポリシー、あるいは第三者機関による監査レポートの有無などを添付または参照情報として明記することで、評価の透明性を高めます。
登録されたプラグインは、定義された承認ステップに従ってレビューされます。多くの企業では、「プラグイン利用部門の承認 → 情シス部門による技術・セキュリティ評価 → 法務部門によるコンプライアンスチェック → 最終承認」といった多段階のプロセスを設定します。各承認者は管理ポータル上でプラグインの詳細情報を確認し、自らの権限に応じた評価と承認を行います。例えば、承認ステップでセキュリティチームがデータプライバシーに関する懸念を指摘し、改善を要求する場合、管理ポータルを通じて具体的なフィードバックを行い、必要に応じてプラグイン開発者やベンダーとの連携を促します。この際、どのような改善が求められるのか、その具体的な要件を明確に提示することが迅速な問題解決につながります。
承認が完了したプラグインは、管理者によって公開設定が行われます。公開設定には、全社ユーザーに公開する「全社公開」、特定のMicrosoft Entra IDグループ(例:開発部門、営業部門)にのみ利用を許可する「特定グループ限定公開」、あるいはごく一部のユーザーやテスト用途に限定する「プライベート」といった選択肢があります。この設定により、必要なユーザーに必要なプラグインだけを提供し、最小権限の原則を維持します。
もしプラグインが承認されなかった場合(リジェクトされた場合)も、管理ポータル上でその理由を明確にフィードバックするプロセスが欠かせません。これにより、申請者は問題点を把握し、改善後に再申請を行うことができます。
5.2 ロールベースアクセス制御(RBAC)による権限管理
ロールベースアクセス制御(RBAC)は、Plugin Registryにおけるプラグインの利用権限を効率的かつセキュアに管理する仕組みです。RBACを適切に設定すれば、ユーザーの役割や所属部門に応じて利用可能なプラグインを細かく制御し、最小権限の原則に基づいた安全なAI活用環境を構築できます。
RBACの基本概念は、ユーザーを特定の「ロール(役割)」に割り当て、そのロールに対して「権限」を付与するというものです。この権限には、どのプラグインを利用できるか、どのデータにアクセスできるかといった具体的な操作が含まれます。Plugin Registryでは、このRBACをCopilotのプラグイン利用に適用できます。
具体的な設定例として、以下のようなケースが考えられます。
- 一般ユーザーロール: Plugin Registryで承認された「Microsoft 365連携プラグイン」や「一般的な情報検索プラグイン」など、全社で利用が推奨される安全なプラグインのみ利用可能とします。
- 開発者ロール: 一般ユーザーロールの権限に加え、自社で開発中のカスタムプラグインや、GitHub連携など開発に特化したプラグインの作成・利用を許可します。
- 営業部門ロール: 一般ユーザーロールの権限に加え、「CRM連携プラグイン」や「セールスデータ分析プラグイン」など、営業活動に不可欠なプラグインへのアクセスを許可します。
- 財務部門ロール: 機密性の高い財務データにアクセスする「経理システム連携プラグイン」のみを許可し、他の情報系プラグインへのアクセスを禁止するといった厳格な制御を行います。
Plugin RegistryのRBACは、Microsoft Entra ID(旧 Azure AD)と連携します。これにより、企業が既存のActive DirectoryやEntra IDで管理しているユーザーグループやロールをPlugin Registryに引き継ぎ、効率的に権限を割り当てることが可能です。例えば、新入社員が入社した際に、その役割に応じたEntra IDグループに所属させるだけで、自動的にPlugin Registryを通じて適切なプラグイン利用権限が付与されるように設計できます。
RBACは一度設定したら終わりではなく、権限の見直しと定期的な監査が欠かせません。組織変更や人事異動があった際には、ユーザーのロールと権限が現状に即しているかを確認し、不要なアクセス権が付与されたままになっていないかを監査することで、セキュリティリスクを継続的に低減します。
5.3 利用状況の監視と監査ログの活用方法
Plugin Registry導入後も、プラグインが適切に利用されているかを継続的に監視し、監査ログを効果的に活用することで、セキュリティリスクの早期発見とコンプライアンス遵守の証拠提供につながります。
Plugin Registryは、プラグインの利用状況やアクセスログを詳細に記録します。監査ログには、「誰が(ユーザーID)」「いつ(タイムスタンプ)」「どのプラグインを」「どのデータにアクセスし」「どのような操作を行ったか」といった情報が記録されます。このような情報は、企業内のAIプラグイン利用におけるトレーサビリティの基盤となります。
この監査ログを活用すれば、様々な異常検知シナリオに対応できます。例えば、特定のプラグインが通常と異なる時間帯に大量の企業データにアクセスした場合や、本来アクセス権限のないユーザーが機密情報アクセスプラグインの利用を試みた履歴、外部サービス連携プラグインを通じて通常業務で発生しないデータ送信が行われた場合など、不審なアクティビティを早期に発見できます。Plugin Registryの管理画面から直接検知できるものの、より高度な監視のためには、セキュリティ情報イベント管理(SIEM)システムとの連携が有効です。SIEMシステムに取り込むことで、他のシステムログと組み合わせて相関分析を行い、広範囲なセキュリティ脅威を検出します。
監査ログは、コンプライアンス遵守の証拠提供にも役立ちます。情報セキュリティ監査や個人情報保護に関する規制当局からの要求があった際、AIプラグインがポリシー通りに利用されていることを示す客観的な証跡として監査ログを提示できます。これにより、企業のガバナンス体制の健全性を証明し、信頼性を高めることが可能です。
そのため、定期的な監査レポートの作成と、経営層への報告が必要です。監査ログから得られたインサイトや検出された異常、その対応状況などをまとめたレポートを定期的に作成し、セキュリティリスクに対する経営層の理解とコミットメントを促します。これにより、プラグインの利用状況を可視化し、潜在的なリスクを早期に発見するための監視・監査ログの具体的な活用方法を確立し、自社の運用体制に組み込むことができます。
6. 企業でのCopilotプラグイン活用を成功させる戦略と展望
6.1 スモールスタートから全社展開へのロードマップ
Plugin Registryの導入は企業にとって大きな変革を伴います。そのため、いきなり全社展開するのではなく、段階的な「スモールスタート」から始めることで、リスクを抑えつつ、着実な浸透と効果の最大化を図ります。
まず、特定の部門や少数のチームでPlugin Registryを導入し、数種類のプラグインから利用を開始します。これにより、予期せぬトラブルや課題を限定的な範囲で特定し、解決策を検証できます。これは、大規模な導入に伴うリスクを低減し、実際の運用から得られる学習機会を最大化する効果があります。例えば、「まずは営業部門のCRM連携プラグインから」のように、特定の業務課題解決に直結するプラグインに着手し、具体的な成果を示すことが必要です。この際、PoC(概念実証)の成功基準として、「特定の業務プロセスにおける作業時間が〇〇%削減されたこと」「ユーザー満足度が〇〇%向上したこと」「設定されたデータ保護ポリシーに準拠していること」といった具体的なKPIを設定し、その達成状況を判断します。
次に、スモールスタートで得られた成功事例を特定し、その横展開のためのフレームワークを構築します。成功事例は、社内ポータルや説明会を通じて他の部門に積極的に共有します。「このプラグインを使ったら、〇〇業務の時間が△△%削減できた」といった具体的な効果を示すことで、他の部門からの関心と利用希望を促します。成功事例を横展開するためには、Plugin Registryの運用マニュアルやベストプラクティスを整備し、他の部門がスムーズに導入・活用できるよう、標準化された手順書や研修プログラムを構築することが求められます。
このプロセスを通じて、情シス部門だけでなく、導入を進める事業部門、そして経営層が一体となってAIプラグイン活用のロードマップを共有し、協力体制を築きます。フェーズごとの明確な目標設定とKPI(Key Performance Indicator)を定めることも必要です。例えば、「導入部署数」「利用率」「業務効率改善効果」などをKPIとして設定し、定期的に進捗を評価しながら、次の展開フェーズへと移行します。このような段階的なアプローチを通じて、Plugin Registryはリスクを管理しつつ、企業全体に安全かつ効果的なAI活用文化を浸透させるための基盤となります。
6.2 組織文化への定着とイノベーションの推進
Plugin Registryは、単なるITツールとしてではなく、企業におけるAI活用文化を醸成し、組織全体のイノベーションを推進するための基盤と捉えるべきです。従業員が安心して新しいAI技術を試せる環境を提供することは、企業文化を形成する上で極めて重要です。
まず、AI活用を前向きに捉える企業文化の醸成が必要です。AIが業務を奪うのではなく、人間の創造性や戦略的思考を支援するツールであるという認識を広めます。そのためには、経営層からの強いメッセージとコミットメントが求められ、AI活用を積極的に推進する姿勢を示すことが、従業員の意識変革を促します。
次に、従業員が新しいプラグインのアイデアを提案できる仕組みを設けることも有効です。例えば、社内ハッカソンやアイデアボックスを定期的に開催し、従業員が自由にAIプラグインを使った業務改善アイデアを発表・共有する機会を設けます。「これ、AIで解決できないかな?」と自発的に考える文化が育つことで、Registryを通じて承認されたアイデアが迅速に実装されるサイクルが生まれます。
また、AI技術は進化が速いため、AIリテラシー向上のための継続的な学習機会提供も欠かせません。最新のAIトレンドや、新しいプラグインの活用事例、AI利用における倫理的考慮事項、そしてPlugin Registryでプラグインを選定・承認する際の判断基準などに関する研修や情報提供を継続することで、従業員はAIをより効果的に、そして責任を持って利用できるようになります。
Plugin Registryの導入は、少なからず「変化」を伴います。そのため、失敗を許容する文化と、そこから学ぶ姿勢も重要です。新しいプラグインの試行錯誤の中で、必ずしも期待通りの結果が出ないこともありますが、その経験から学び、Registryの運用やプラグインの選定基準を改善していく柔軟性を持つことが、長期的なイノベーション推進に繋がります。Plugin Registryは、こうした組織文化の変革とイノベーションの推進を、セキュリティとガバナンスという強固な土台の上で実現するための重要な支えとなります。
6.3 Plugin Registryが切り開く未来のビジネス像
Microsoft Copilot Plugin Registryが企業に広く普及し、その運用が成熟した未来のビジネスは、現在とは大きく異なる様相を呈します。AIプラグインを安全かつ戦略的に活用することで、企業は業務の高度化、意思決定の迅速化、そして新たなビジネス価値の創出を実現し、競争優位性をさらに高めることができます。
この未来では、AIが日常業務に完全に溶け込み、人間の創造性や戦略的思考がより重視される働き方が実現します。データ入力や定型的なレポート作成、情報検索といったルーティン業務はAIプラグインによって自動化され、従業員はより複雑な顧客対応、戦略策定、イノベーション創出といった付加価値の高い業務に時間を割けるようになります。これにより、従業員のエンゲージメント向上と生産性の最大化が見込まれます。
Plugin Registryに統制されたAI環境は、データ駆動型経営を加速し、AIによる洞察の活用を深化させます。各部署のCopilotが、Registryで承認された様々なプラグインと連携し、部門横断的なデータをリアルタイムで分析・予測する能力を持つようになります。これにより、経営層はより精度の高い洞察に基づいた迅速な意思決定が可能となり、市場の変化に即応できる企業体質を構築できます。例えば、新しい市場トレンドをAIが分析し、それに基づいた新商品・サービス開発が迅速に進むといった場面が日常的になります。
さらに、業界特化型AIプラグインの進化と、それらを取り込むことで生まれる新しいビジネスモデルも、Plugin Registryが切り開く未来の大きな特徴です。特定の業界に特化した規制対応プラグイン、専門知識を要するデータ分析プラグインなどが登場し、それらを安全にRegistryで管理・活用することで、企業は自社のコアビジネスを強化し、競合他社にはない独自のサービスを提供できるようになります。
最終的に、Plugin Registryは、企業がAI投資の意義を再確認し、AI活用のレベルが企業の競争力に直結する未来において、不可欠なインフラとなります。Plugin Registryによって確立されたAIガバナンスとセキュリティは、企業がAIの恩恵を最大限に享受し、変化の激しいビジネス環境を乗り越えて持続的な成長を遂げるための、強力な推進力となります。